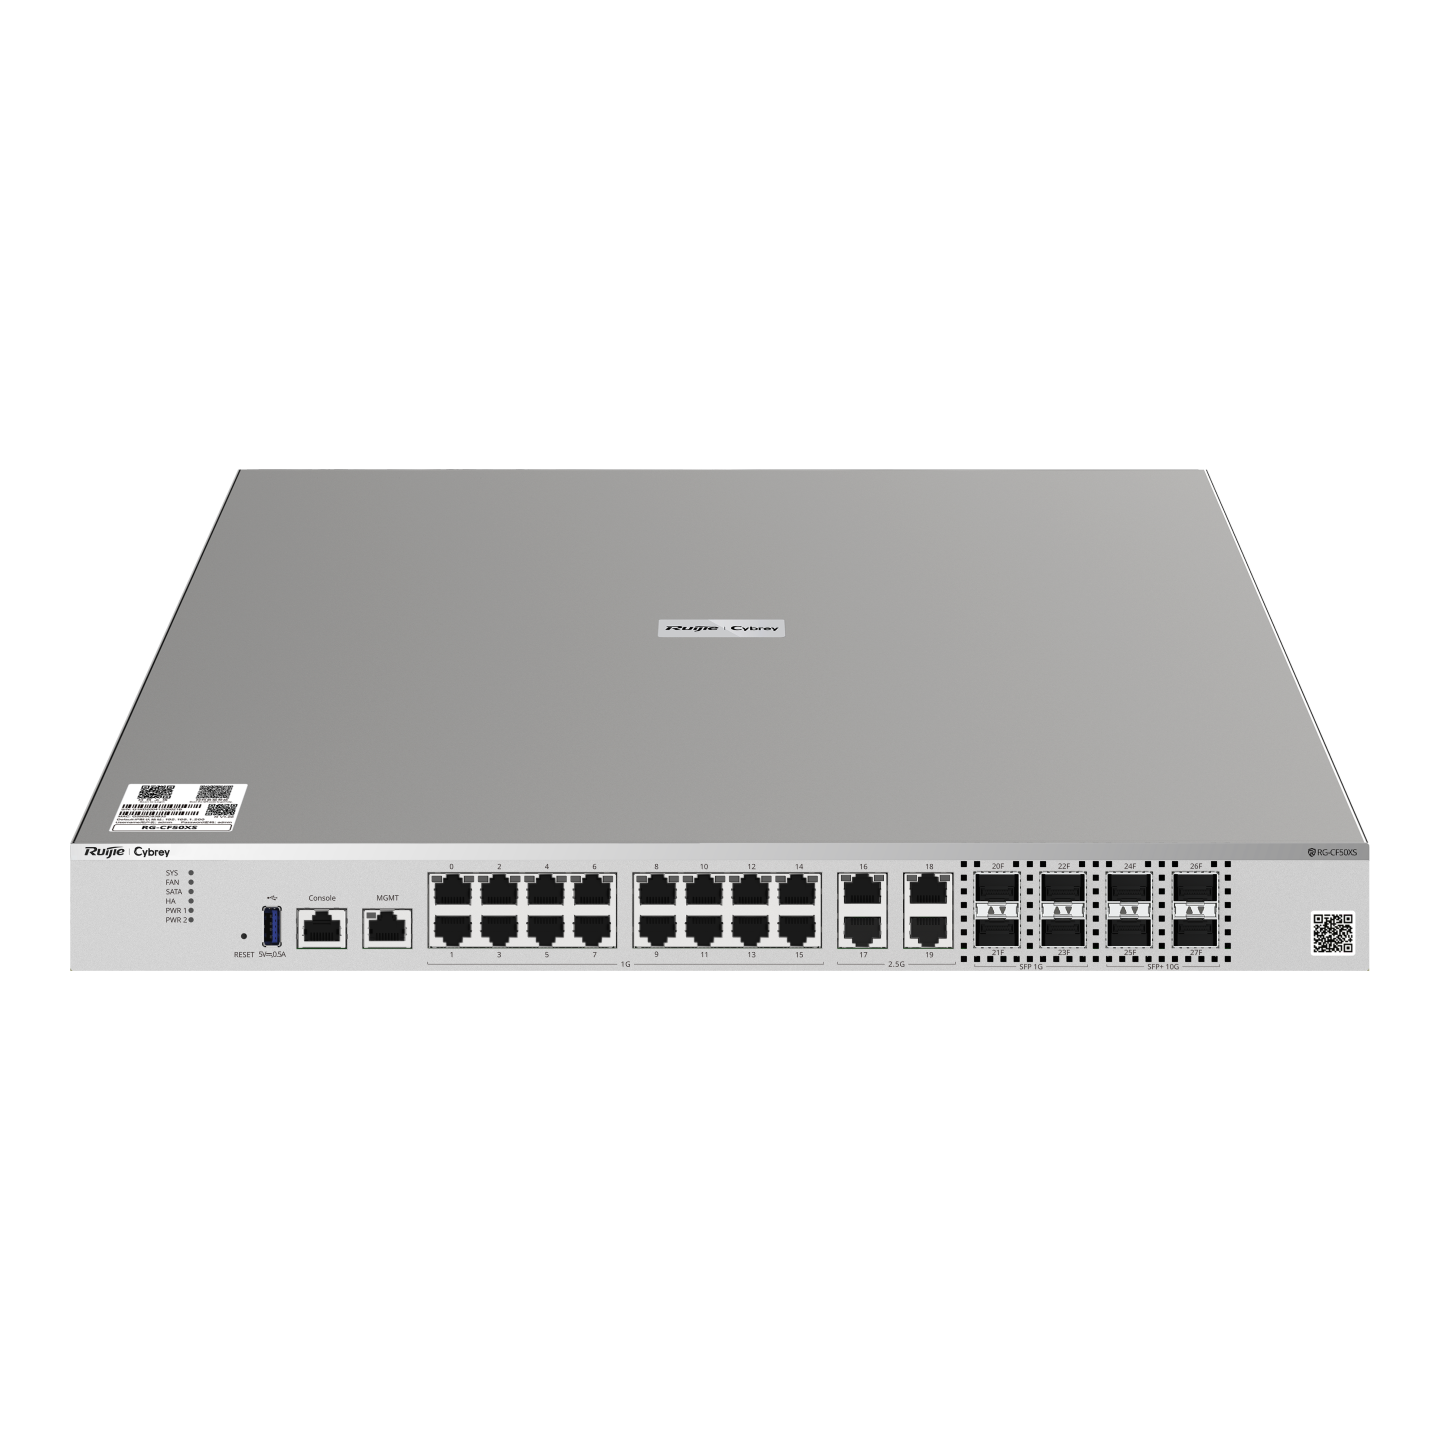
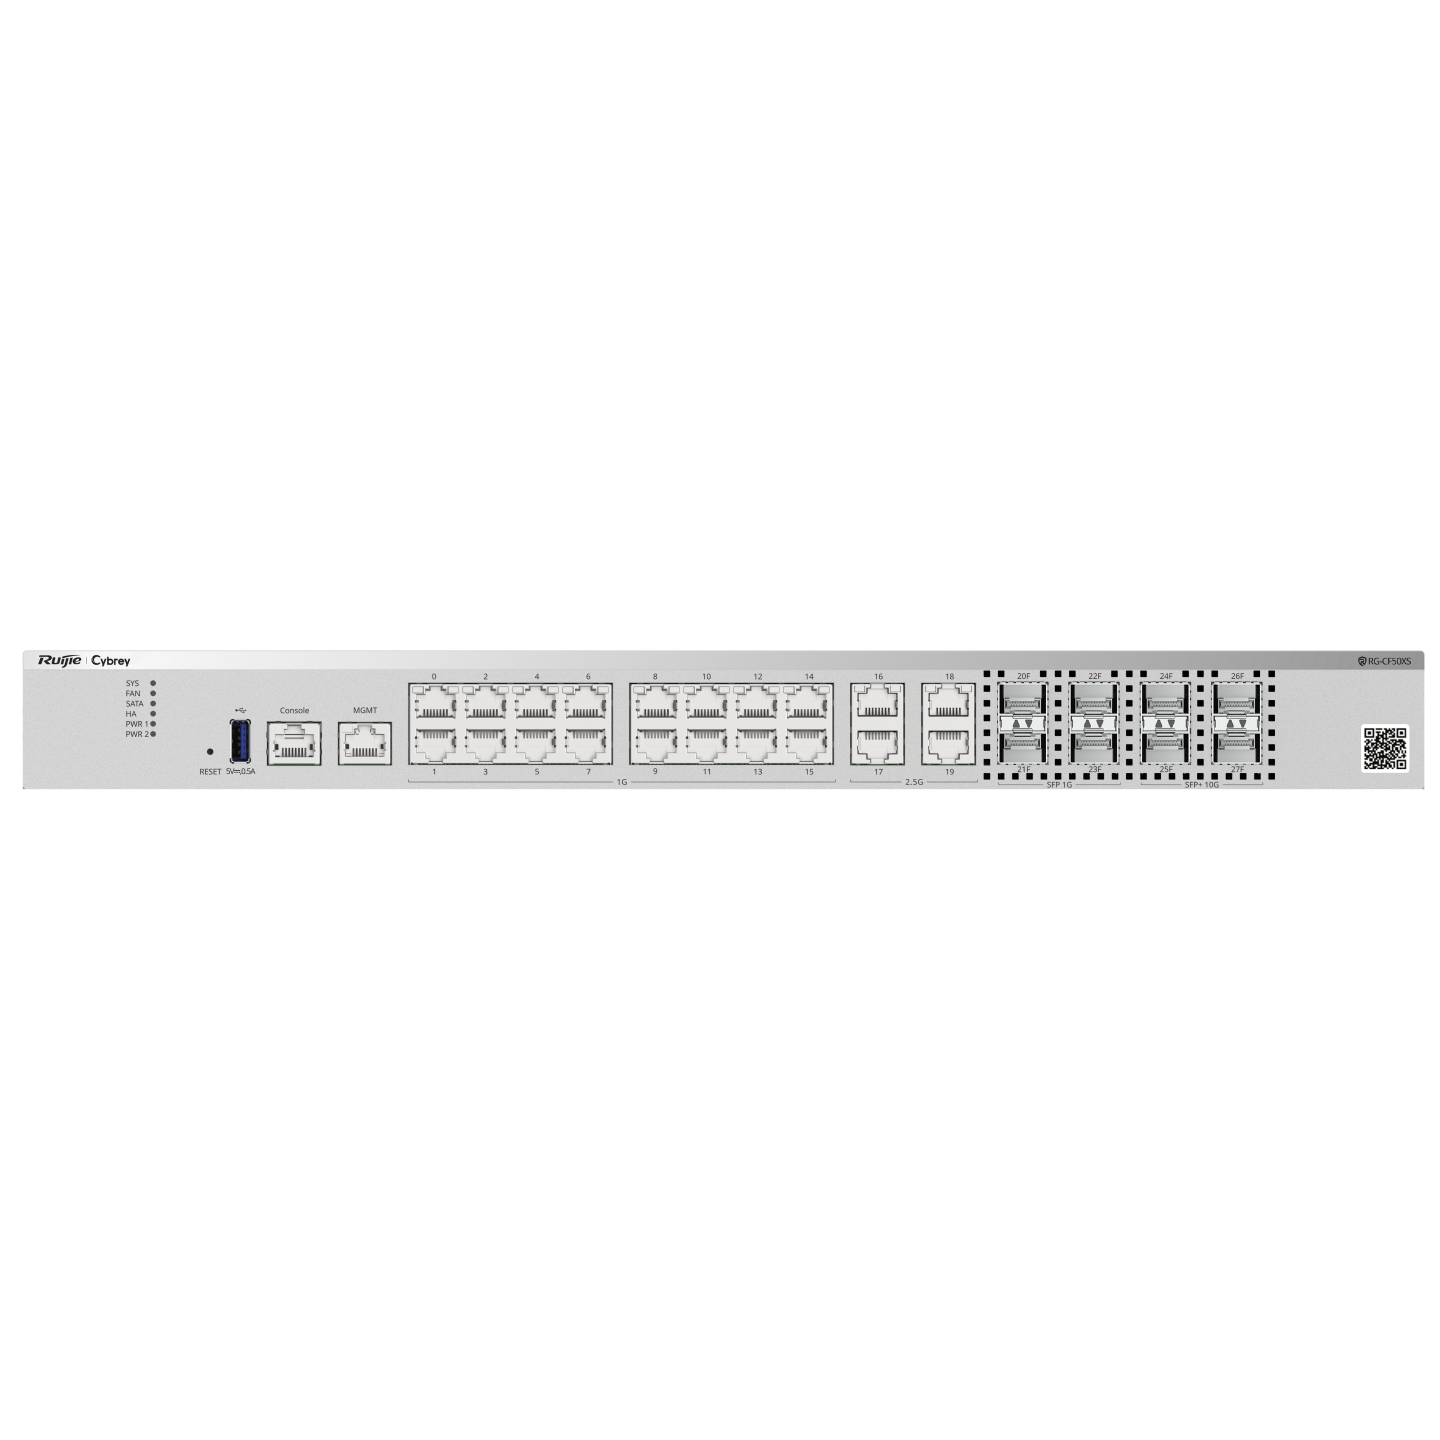
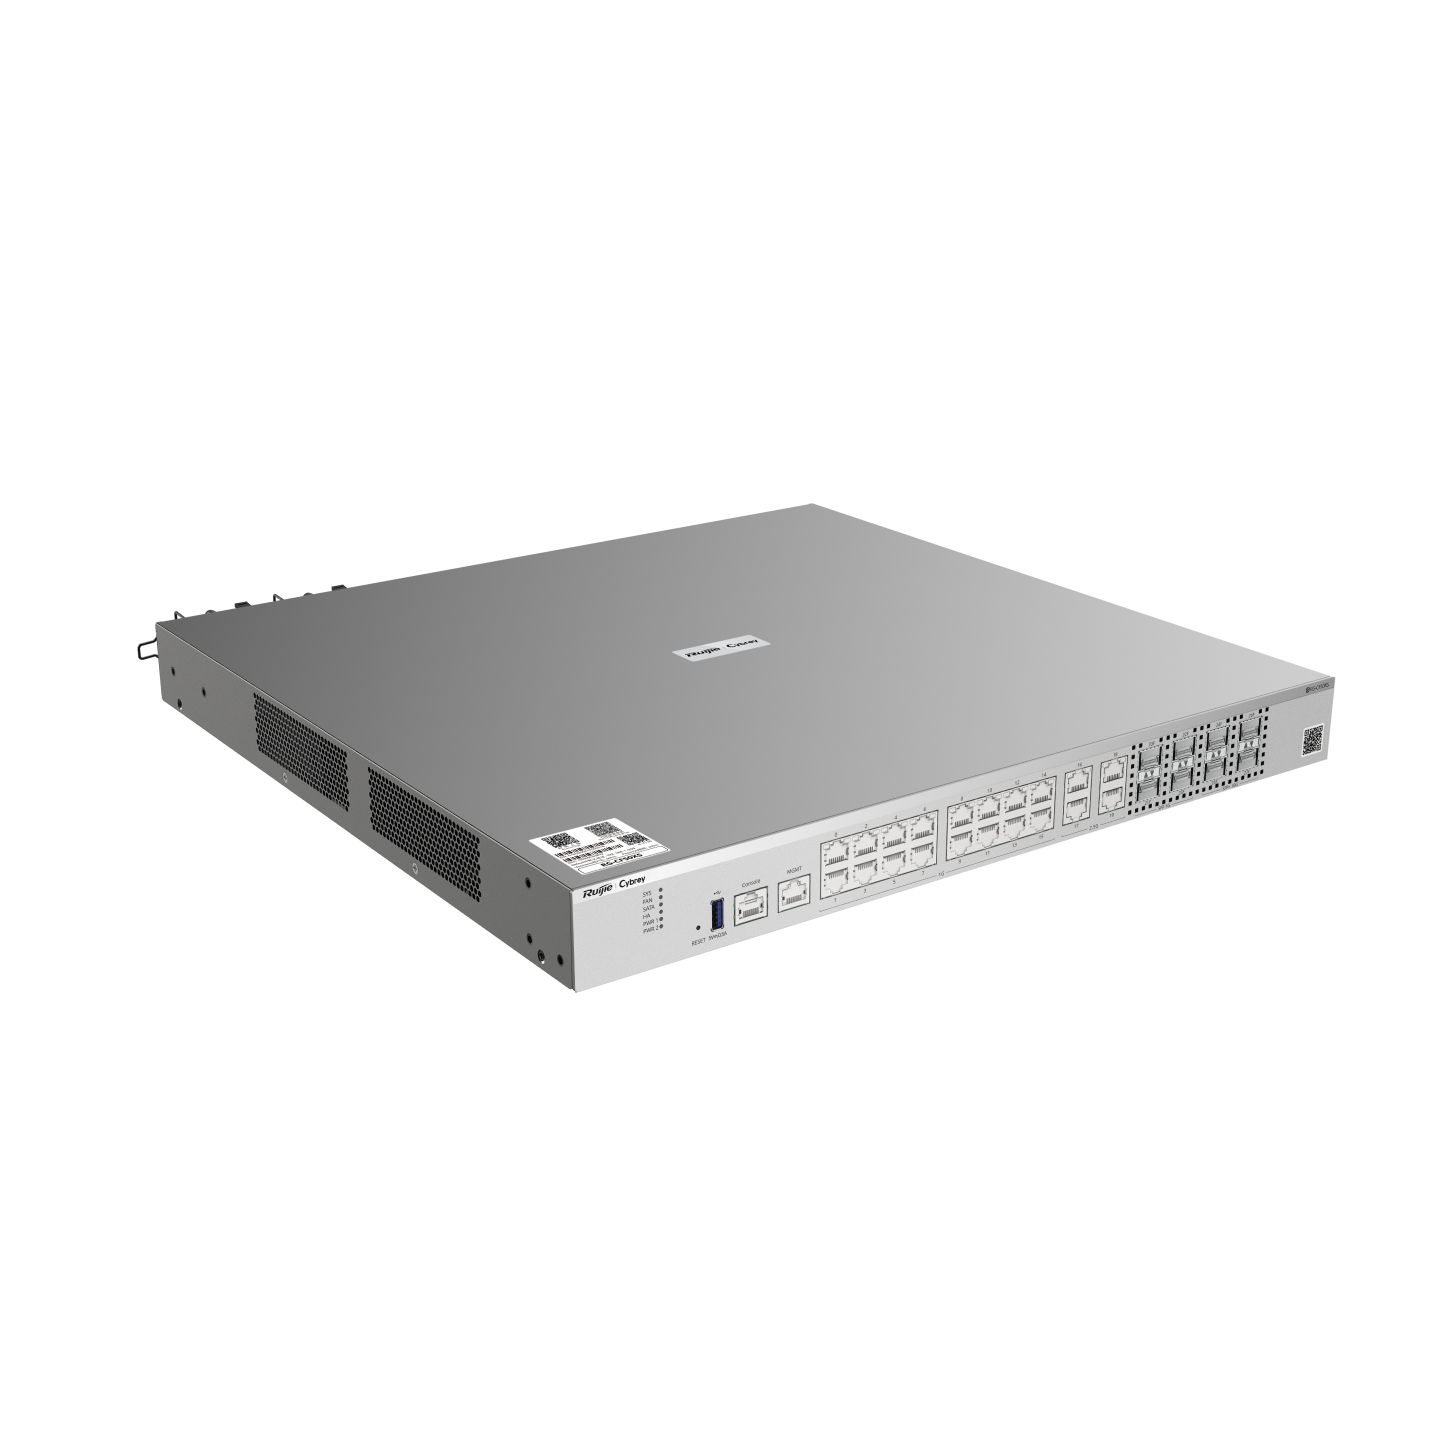
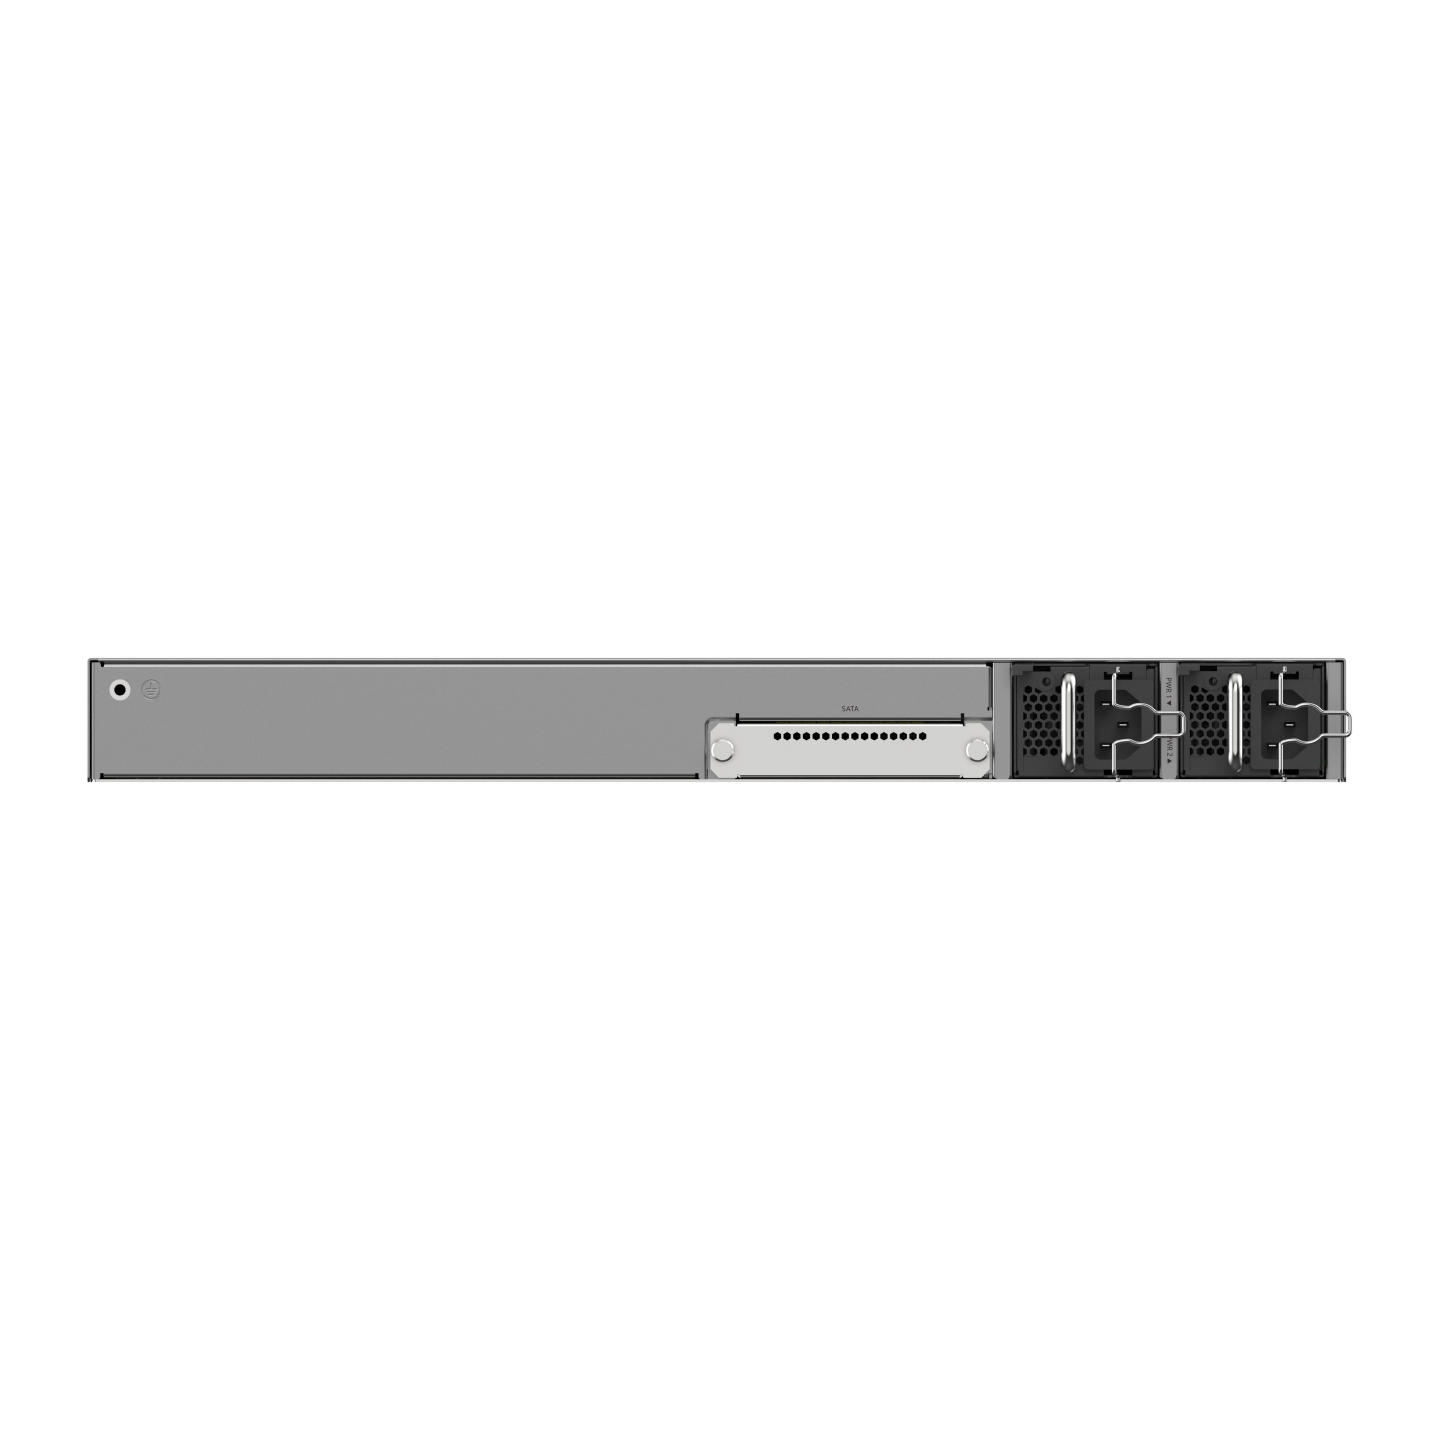


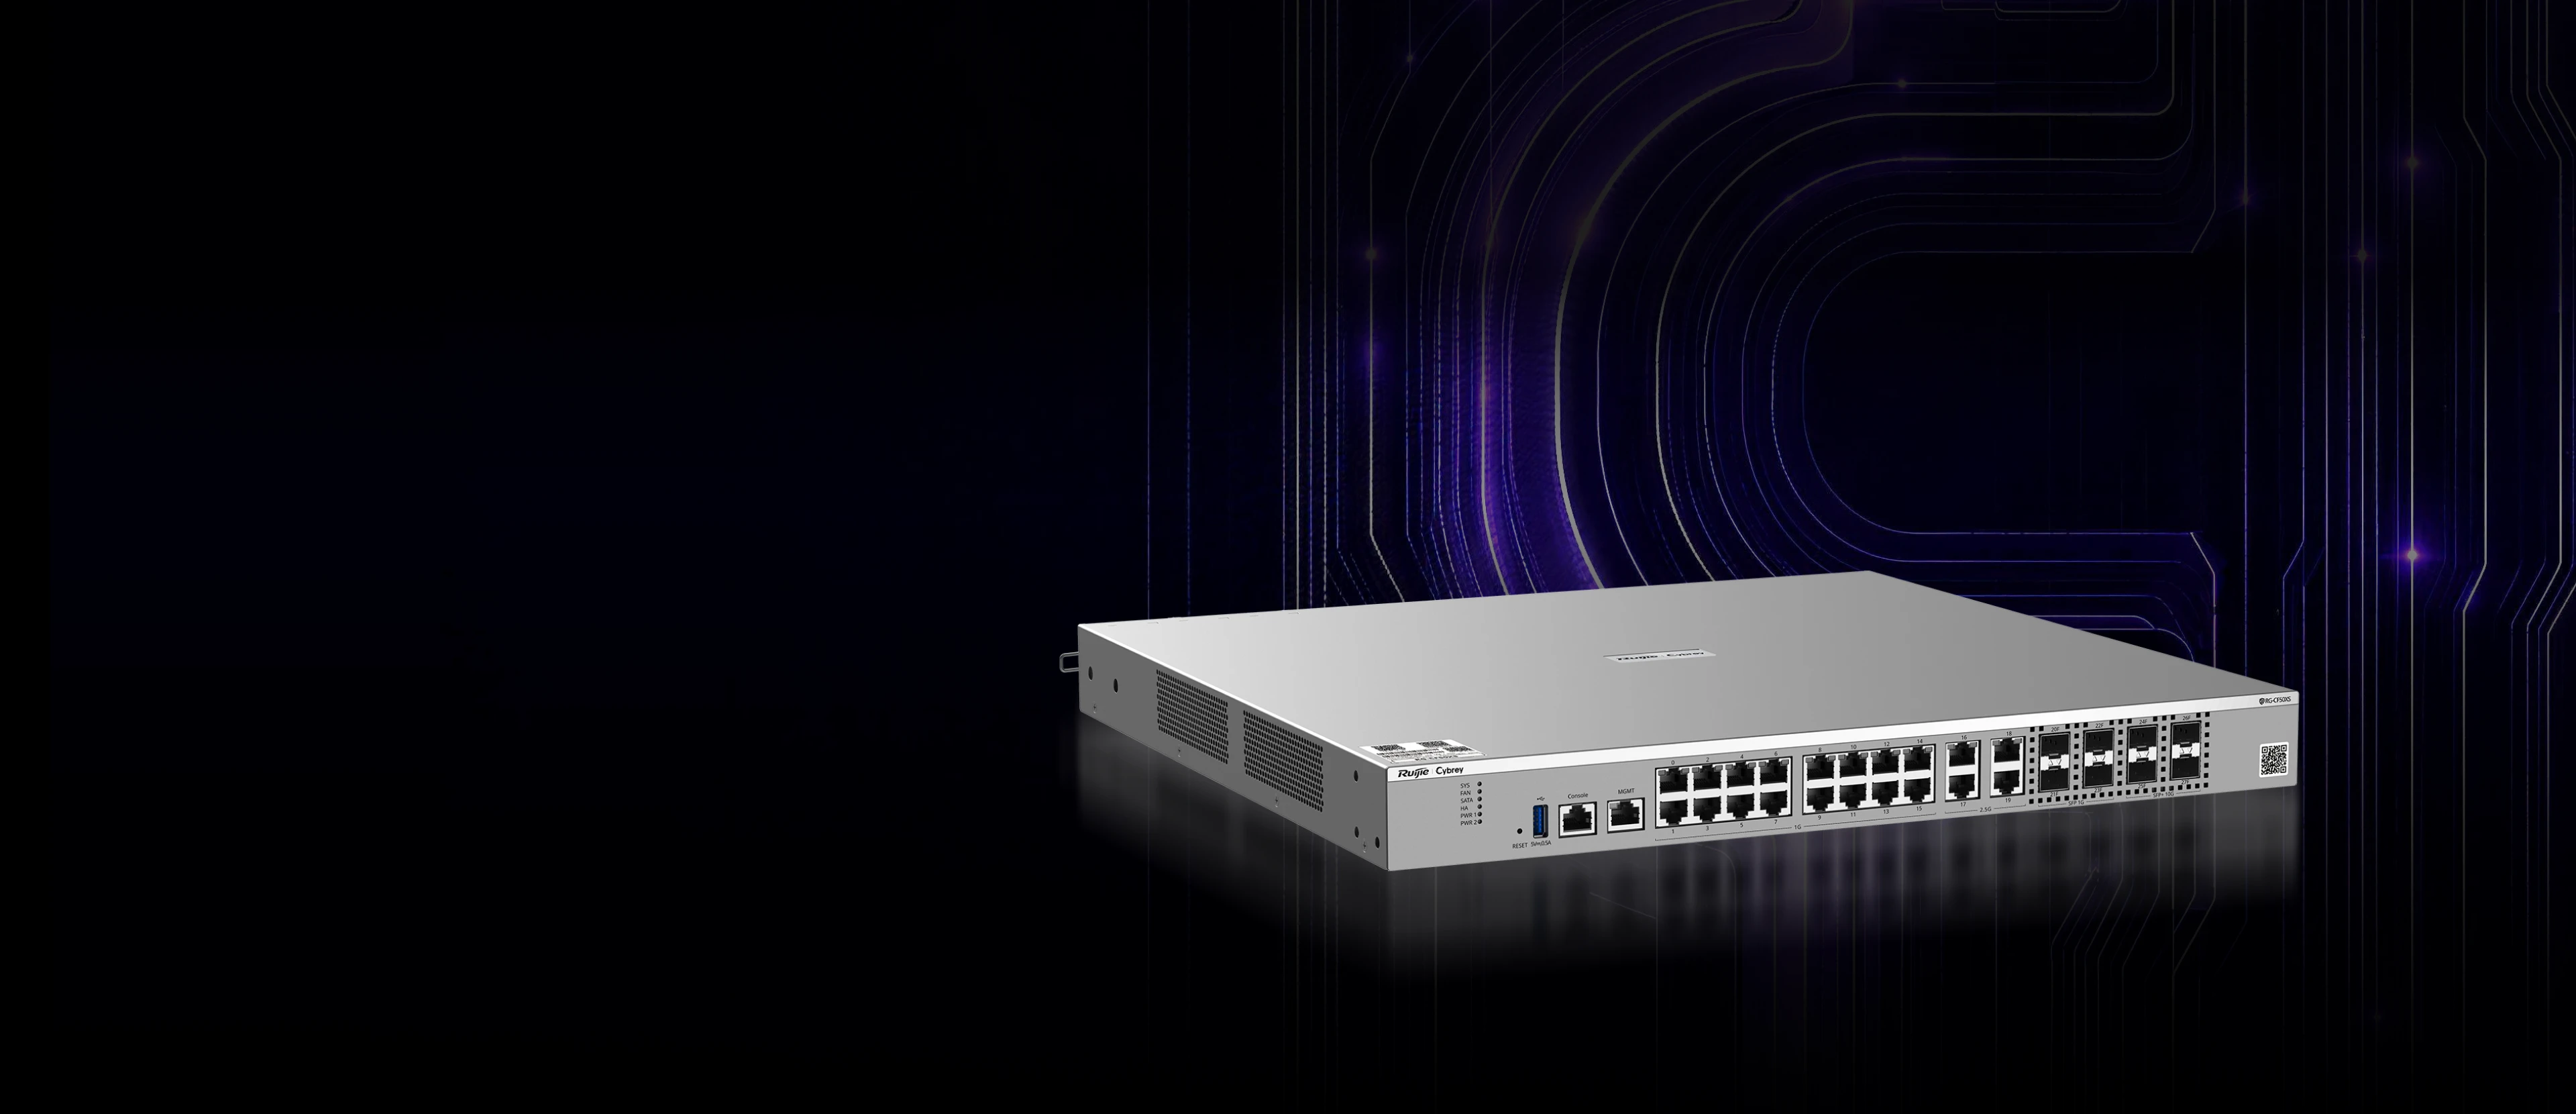
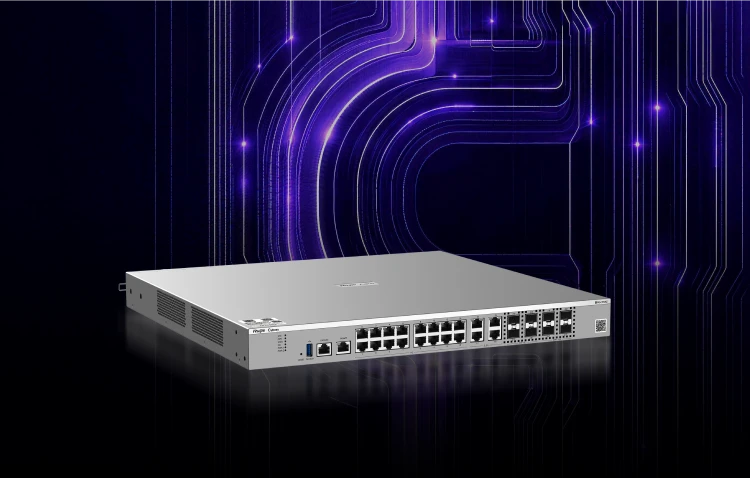
RG-CF50XSRendimiento excepcional, protección total.
-
2.5 Gbps-3 Gbps
Rendimiento de protección total contra amenazas -
3.1 Gbps-3.6 Gbps
Rendimiento de protección del NGFW -
3.5 Gbps-4 Gbps
Rendimiento de protección del IPS -
2,125 clientes de
VPN con SSL gratuitos
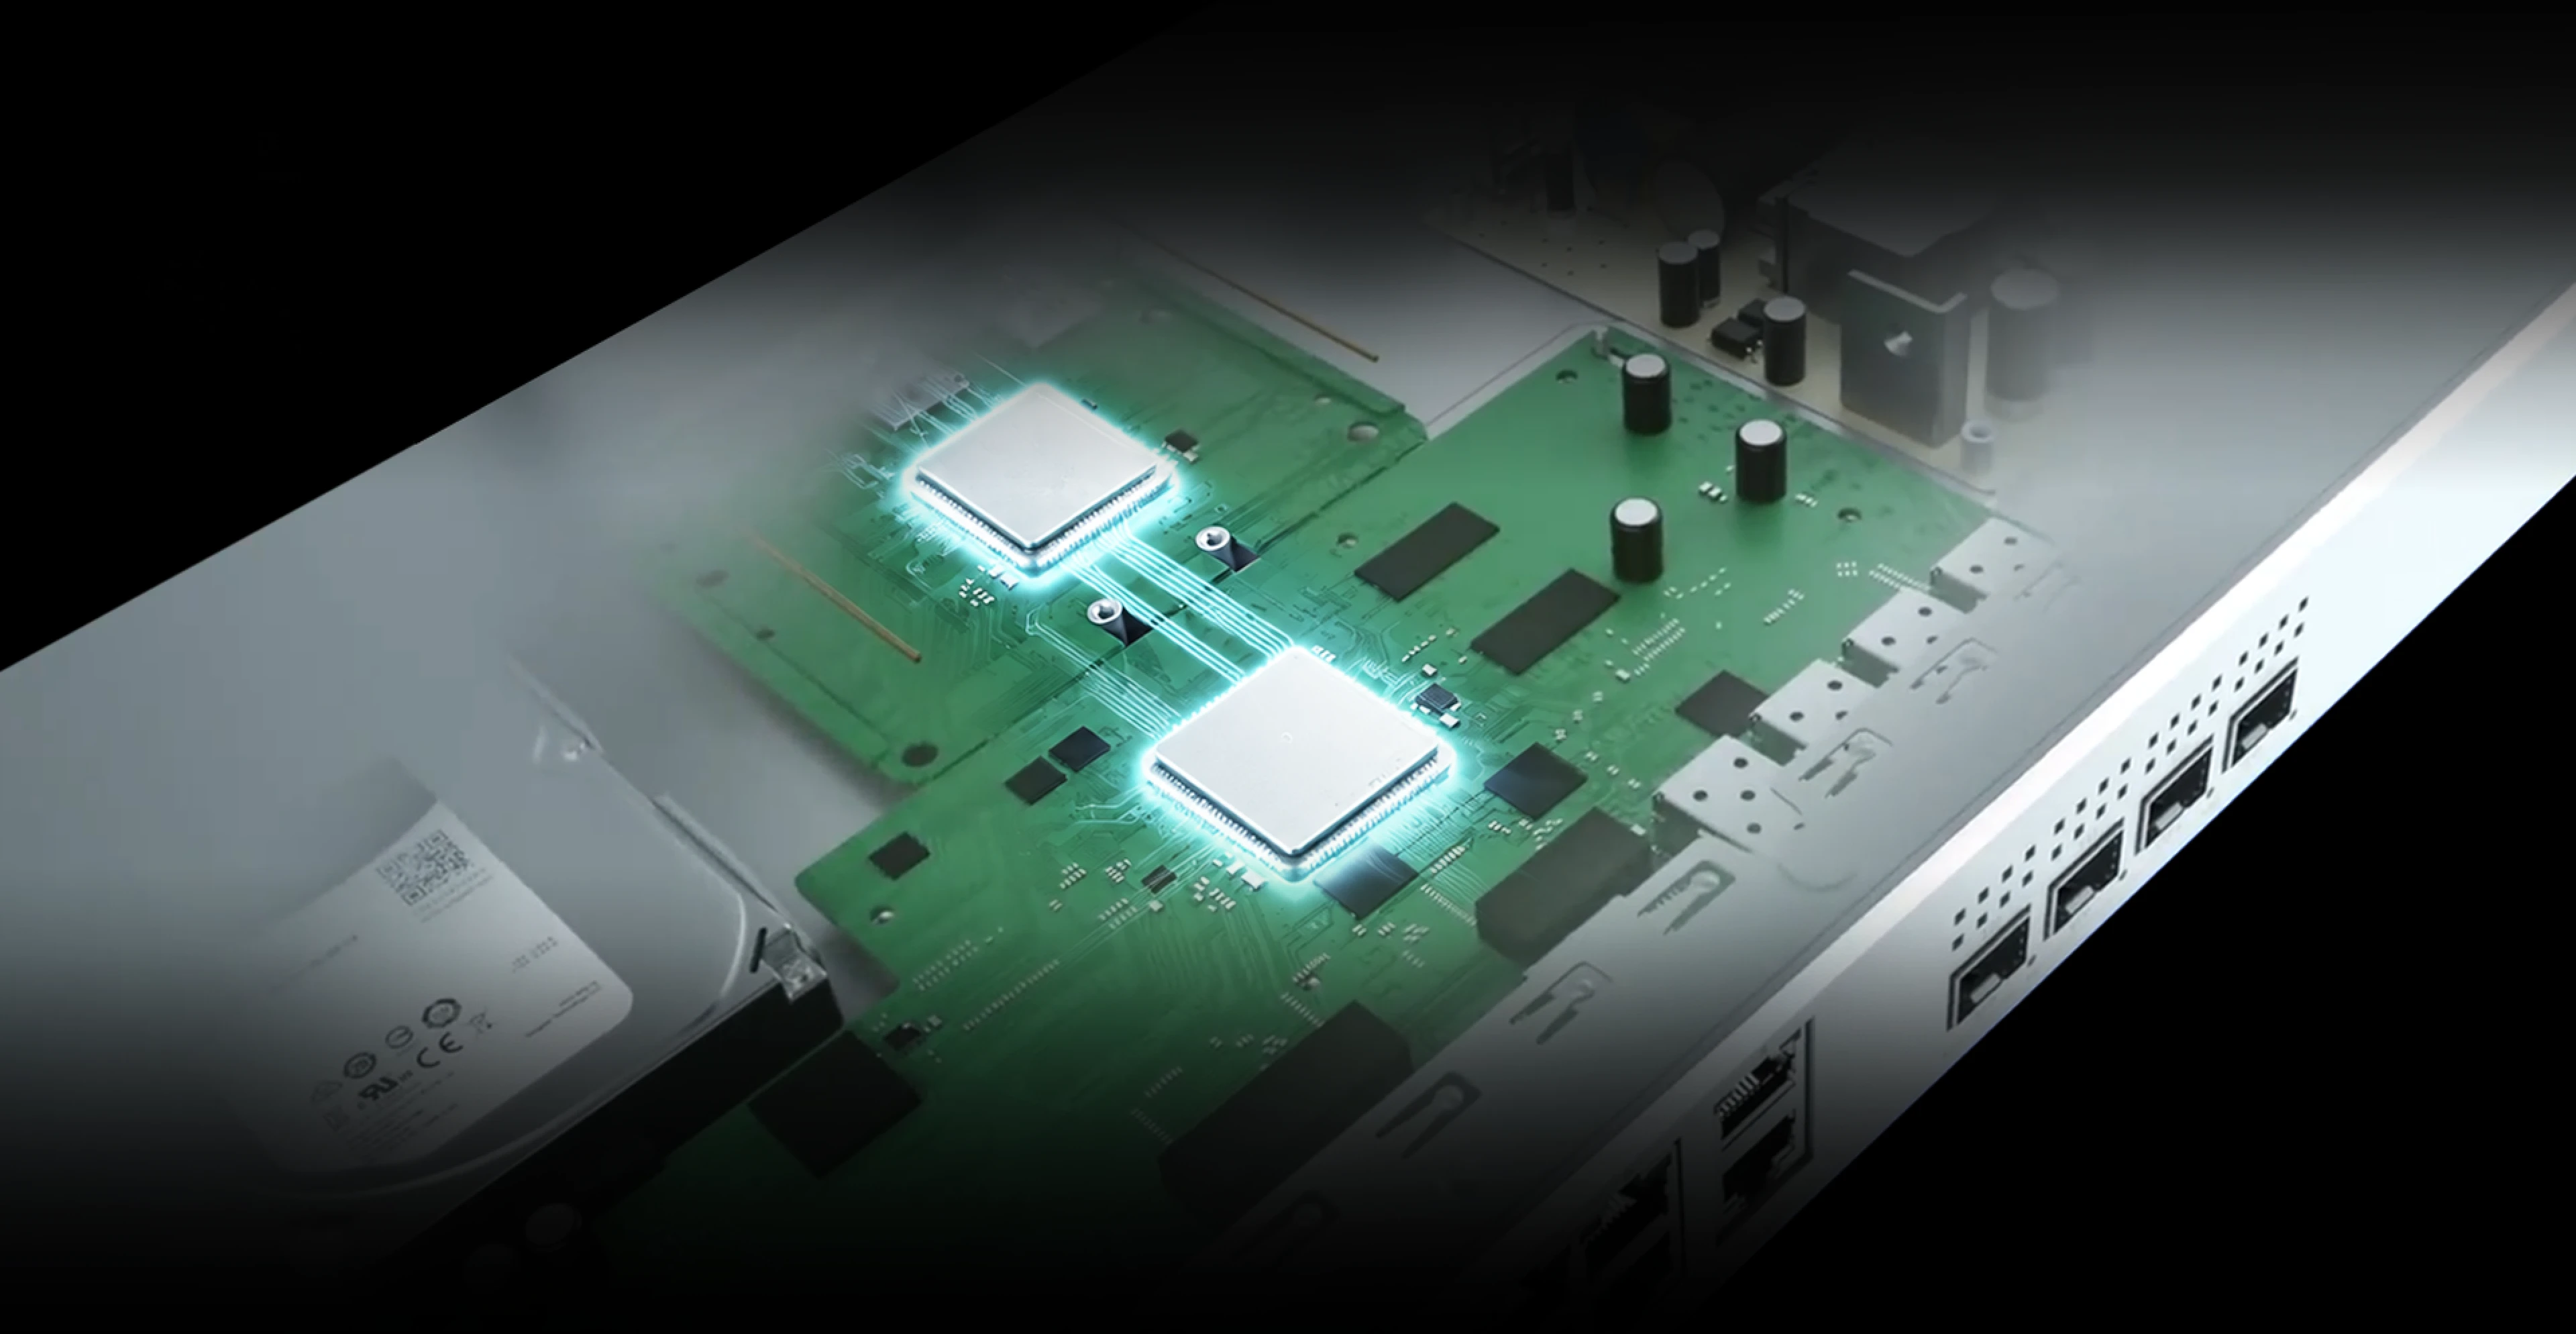
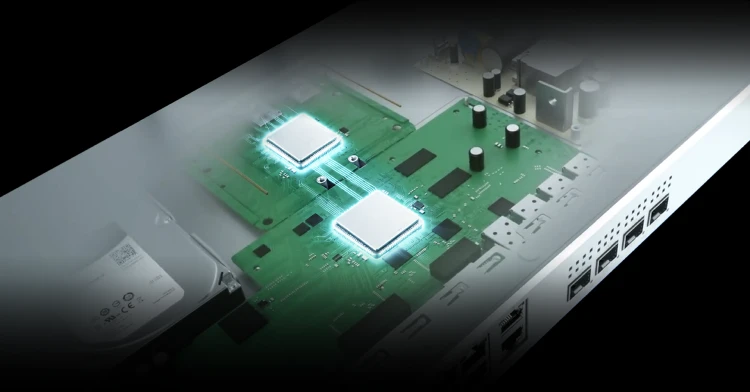
Arquitectura de motor dual
La arquitectura de CPU y SPU permite una protección total contra amenazas con baja sobrecarga en el rendimiento. La SPU, un chip de descifrado programable, proporciona una inspección de tráfico cifrado superior al 90 % con amplias características de seguridad, lo que permite una protección máxima a la vez que minimiza el consumo de CPU.
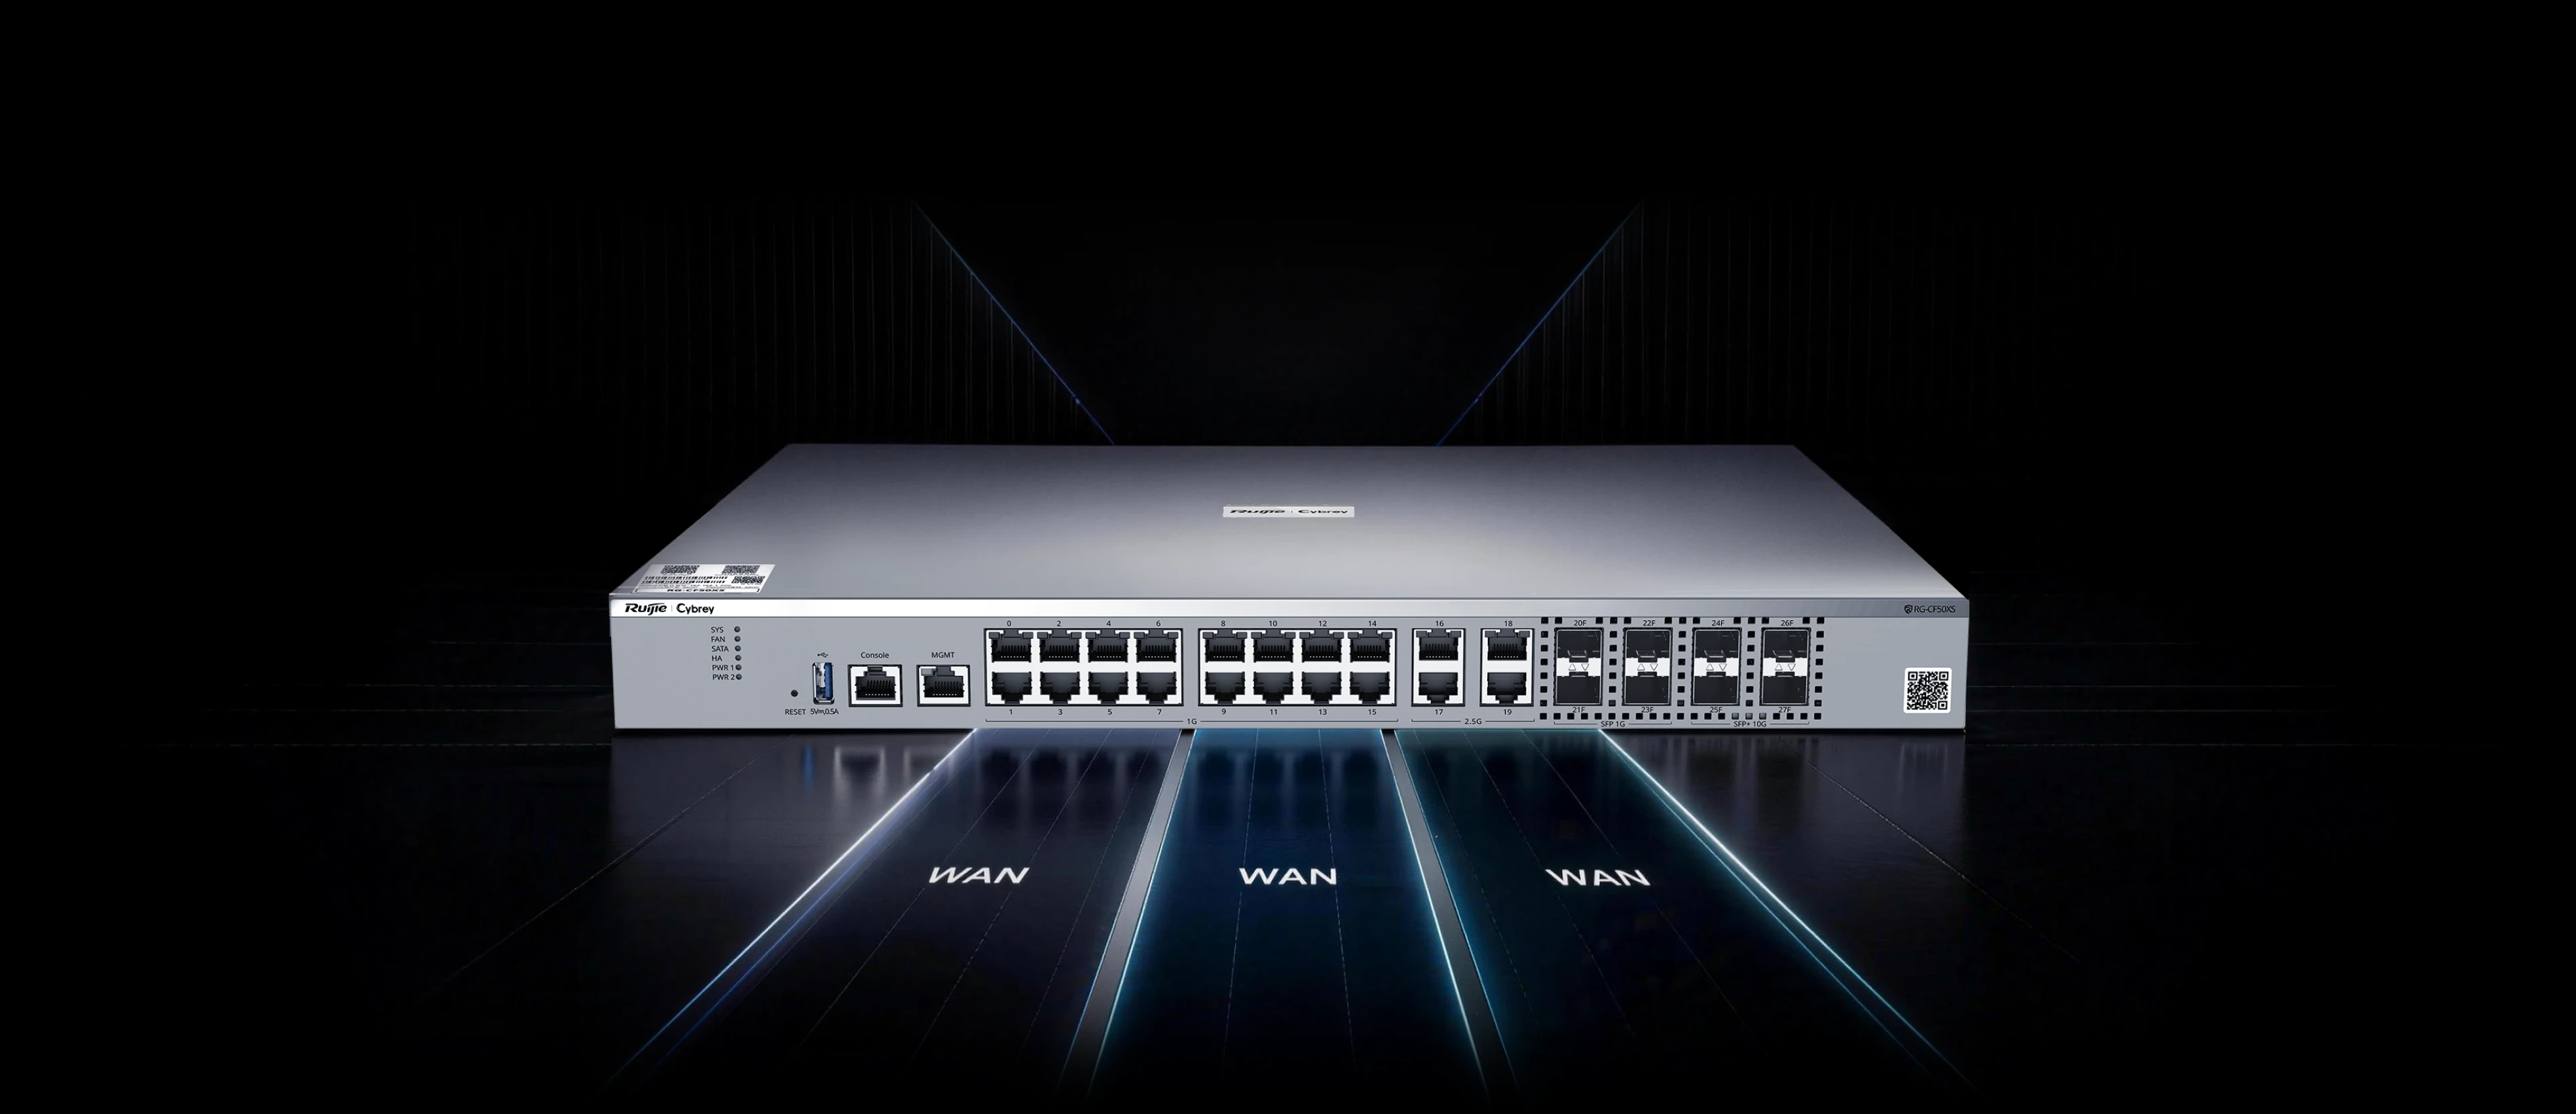
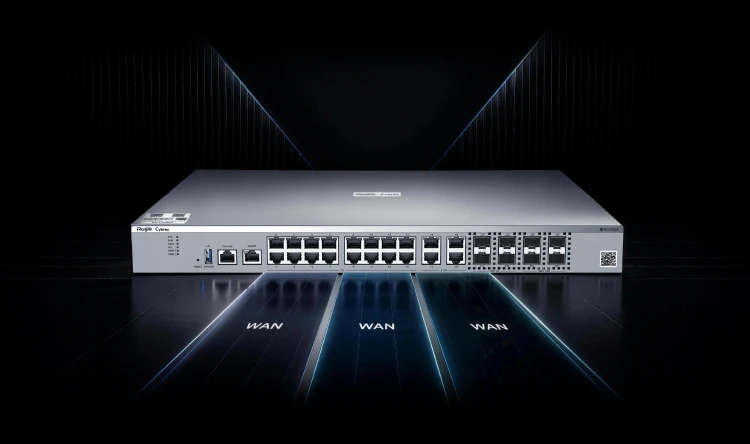
Balanceo de carga de WAN múltiple, conectividad extremadamente sólida.
Balanceo de carga inteligente: distribuye automáticamente el tráfico entre múltiples enlaces, maximizando la utilización del ancho de banda general. Conmutación por error automática: si un enlace deja de funcionar, otro toma el control en milisegundos, lo que garantiza una mínima interrupción de la actividad empresarial.
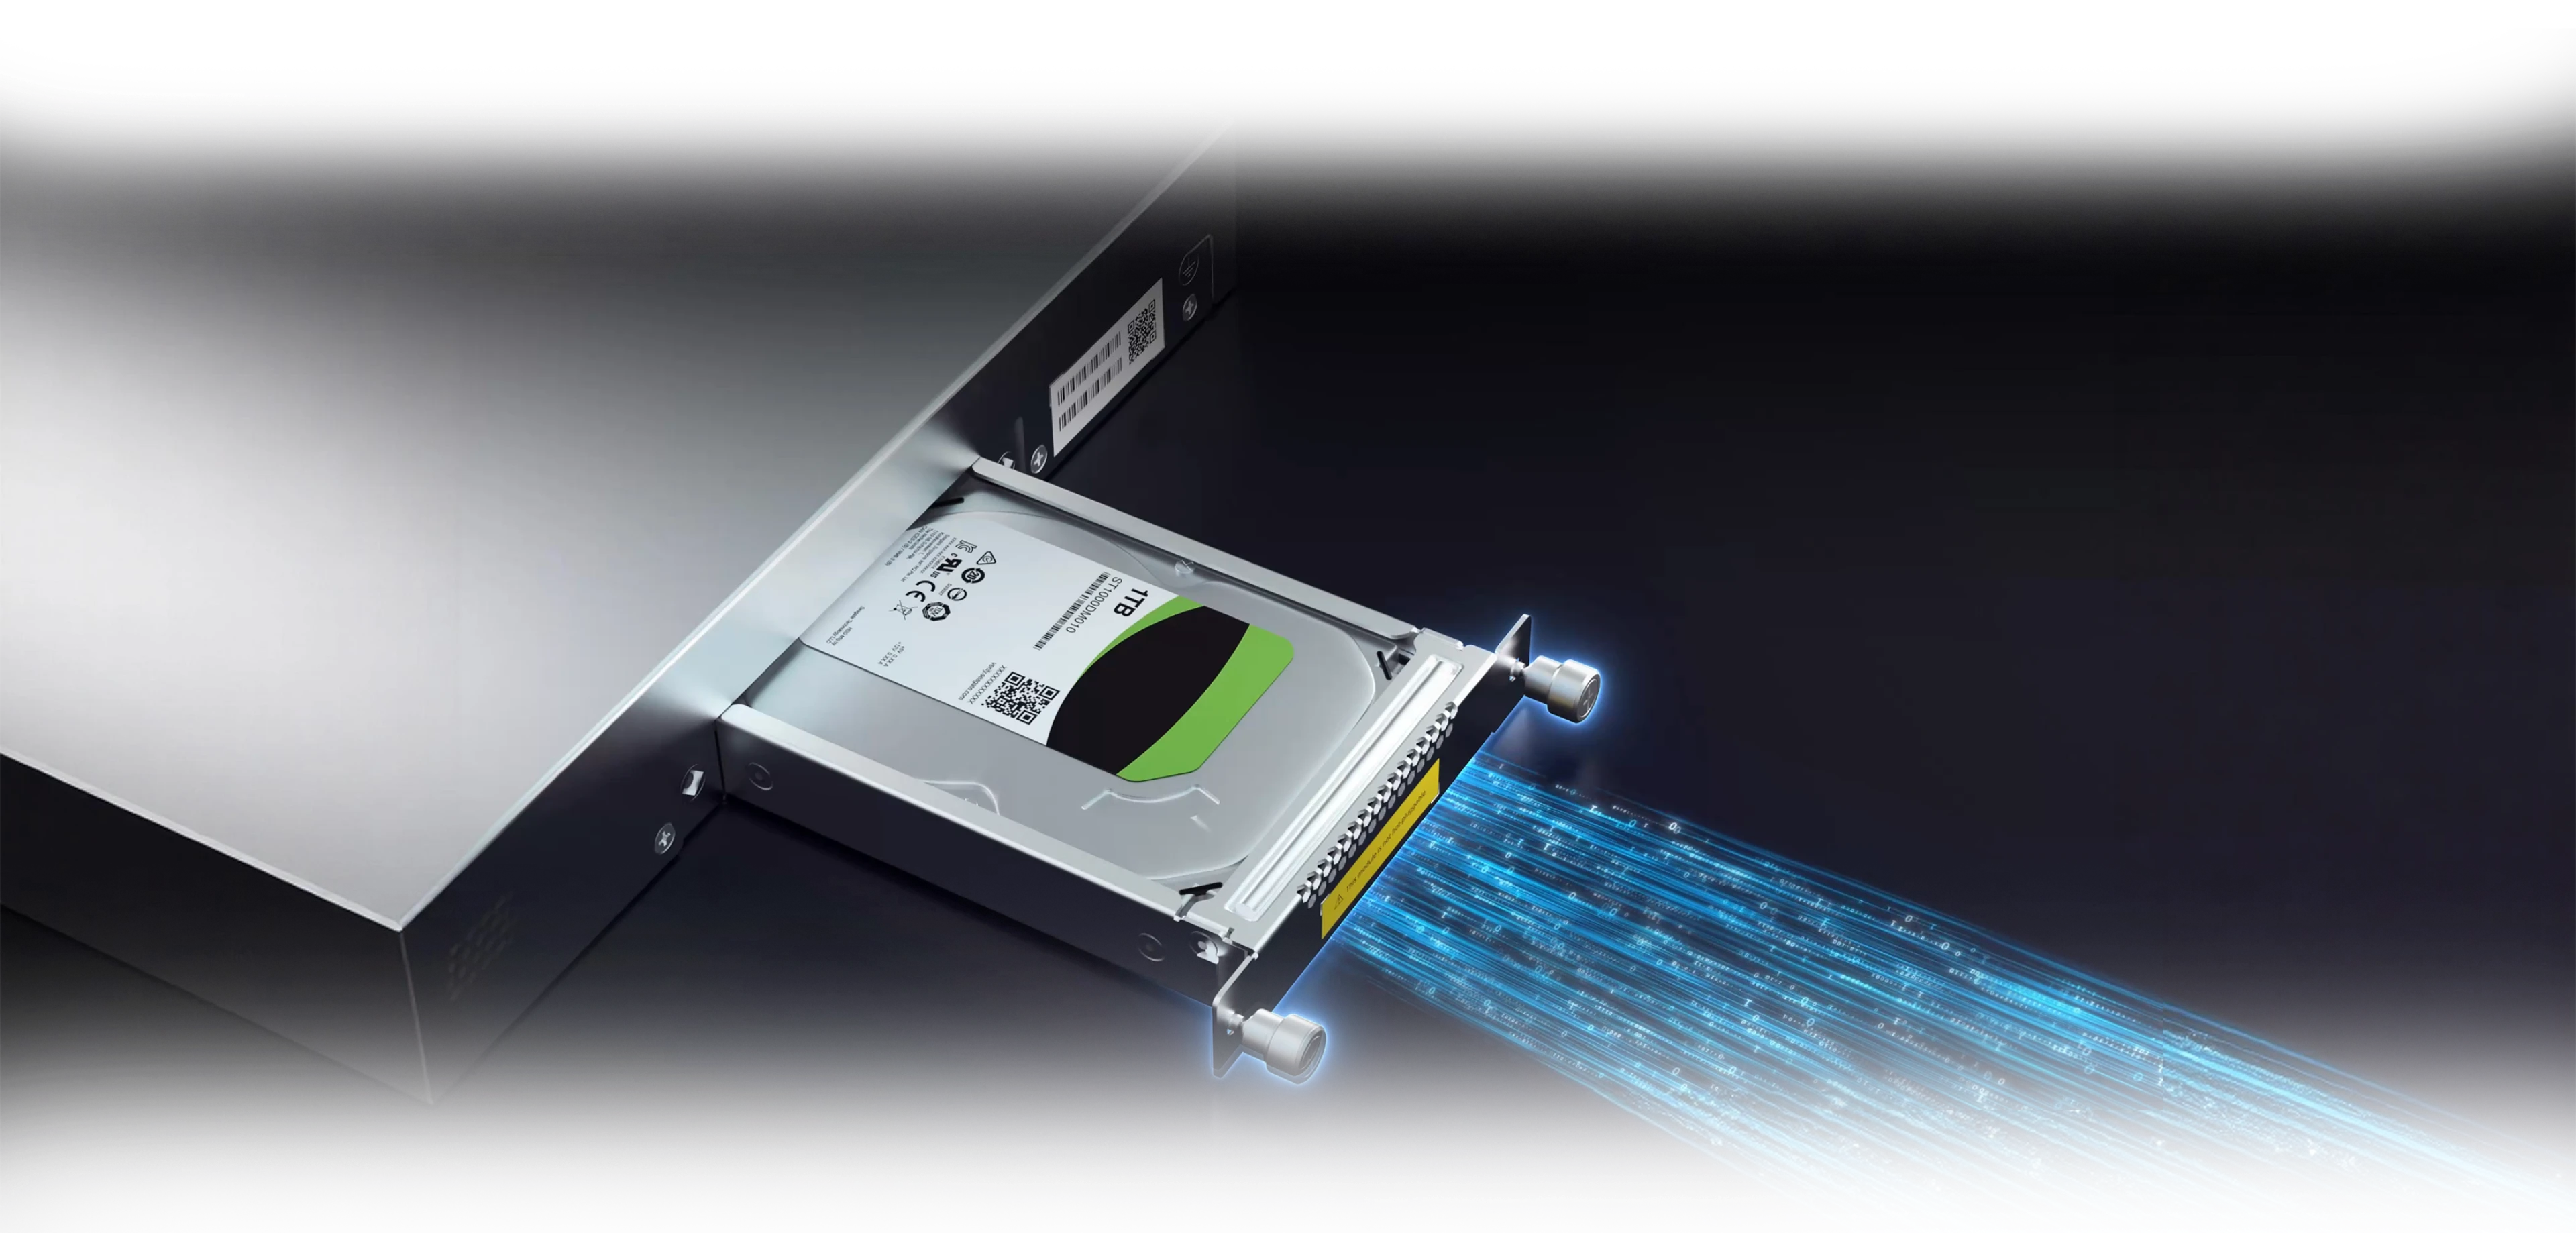
Almacenamiento masivo para la retención de registros a largo plazo
*eMMC integrada de 64 GB en el RG-CF50XS
*Expansión con disco duro externo
Permita que la IA gestione la seguridad de su red: Analizador de IA y Panel de seguridad
Visibilidad y control sin esfuerzo, diseñado para personas no profesionales sin costo adicional
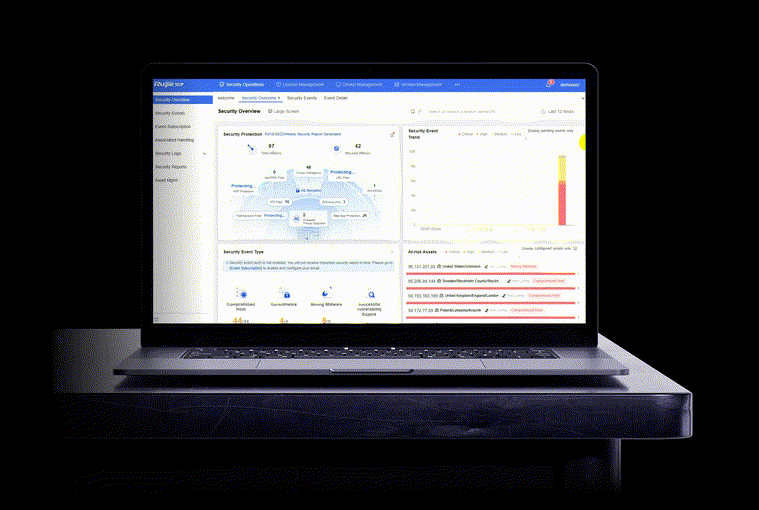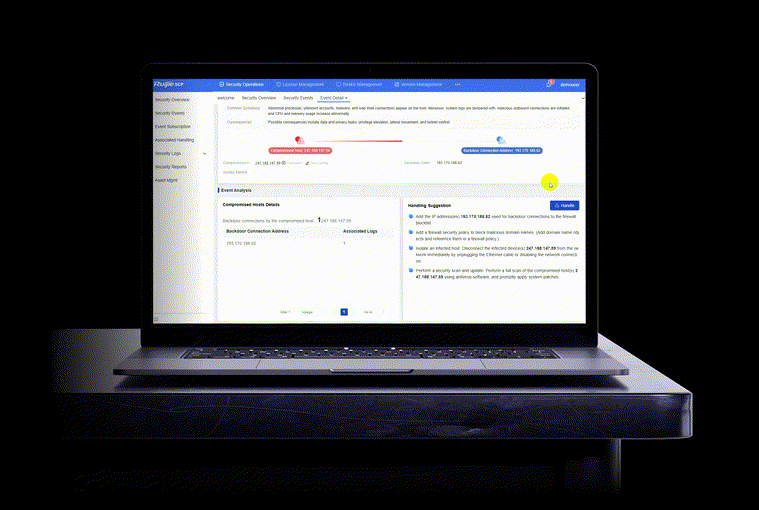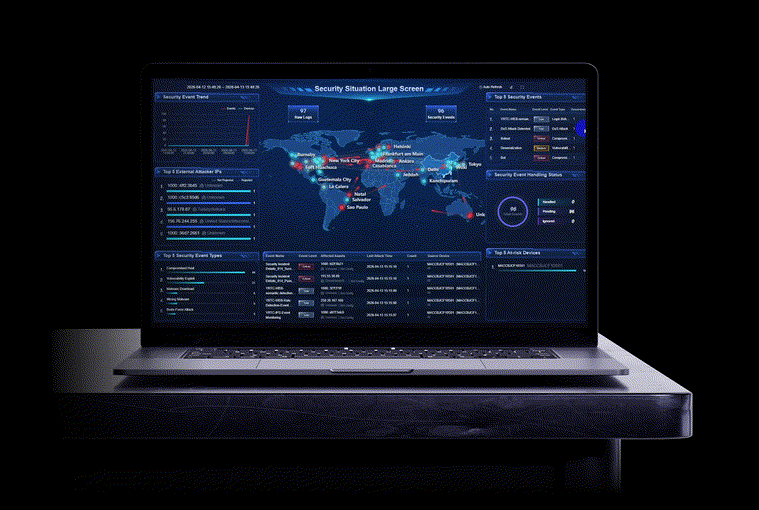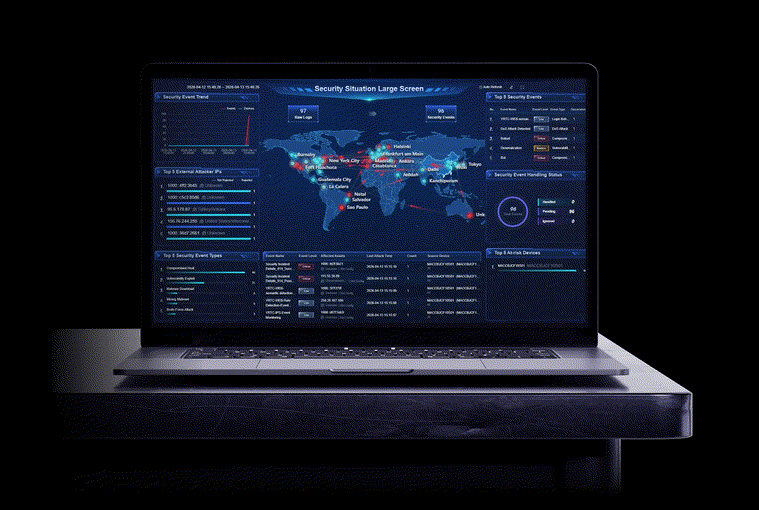
Olvídese de las plataformas comerciales de análisis. Nuestra IA en la nube correlaciona alertas a gran escala, genera automáticamente incidentes de alta precisión y rastrea de forma automática la causa raíz en toda la red, los activos y el origen, reduciendo el tiempo de respuesta de días a horas.
Obtenga visibilidad global de la postura de seguridad, las tendencias y el ROI de su red, sin necesidad de procesar datos manualmente.
Licencia de seguridad ocho en uno para brindar protección integral de la red
-
-
 1
Agente de detección con IA
Agente de detección con IA
1 -
Agente de detección con IA
Integrada en el firewall, la IA monitorea y bloquea comportamientos de amenazas desconocidas aprendiendo de forma inteligente las características de riesgo, con lo cual logra una tasa de detección superior al 90 % para los ataques de fuerza bruta contra RDP y SSH.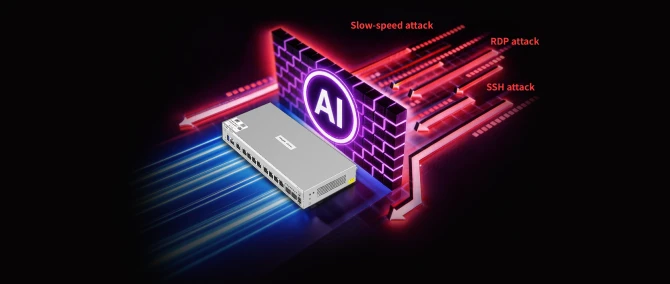
-
-
-
 2
Google Threat Intelligence (GTI)
Google Threat Intelligence (GTI)
2 -
Google Threat Intelligence (GTI)
Con el respaldo de Google, el principal proveedor de inteligencia de amenazas, GTI actualiza diariamente más de 50 millones de entradas de inteligencia en la nube y 4.3 millones de entradas de inteligencia local, lo que aumenta eficazmente la tasa de detección en más de un 20 %.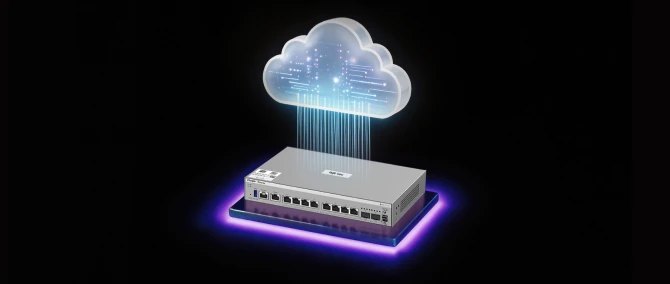
-
-
-
 3
Inteligencia de amenazas de Ruijie (RTI)
Inteligencia de amenazas de Ruijie (RTI)
3 -
Inteligencia de amenazas de Ruijie (RTI)
La RTI desempeña un papel fundamental en la ciberseguridad, ya que recopila, analiza y difunde información sobre posibles amenazas procedente de múltiples fuentes. Los firewalls de la serie Ruijie CF aprovechan una biblioteca local de firmas de RTI y emplean la RTI para la búsqueda de amenazas con el fin de identificar amenazas o atacantes maliciosos en una red.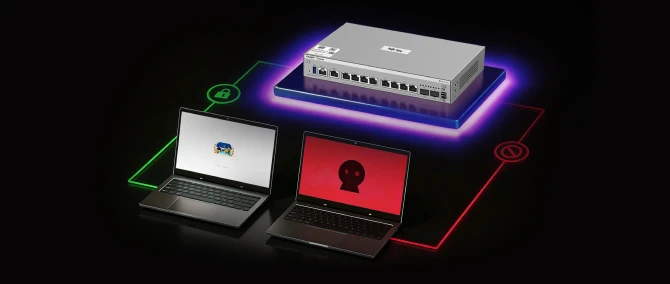
-
-
-
 4
Firewall de aplicaciones web (WAF)
Firewall de aplicaciones web (WAF)
4 -
Firewall de aplicaciones web (WAF)
Brinda protección contra los 10 principales ataques web de OWASP con más de 4,000 firmas; admite tanto la detección de ataques como la detección semántica, identificando eficazmente las amenazas desconocidas.
-
-
-
 5
Sistema de prevención de intrusión (IPS)
Sistema de prevención de intrusión (IPS)
5 -
Sistema de prevención de intrusión (IPS)
Protección robusta: la biblioteca de firmas de IPS de Ruijie cubre más de 15,000 entradas para detectar diferentes amenazas cibernéticas. Anticípese a los ataques: con más de 90 clasificaciones, incluidos el malware de criptominería y el ransomware Mejora continua: actualizaciones semanales y un número importante de adiciones mensuales
-
-
-
 6
Antivirus (AV)
Antivirus (AV)
6 -
Antivirus (AV)
Millones de firmas: el Laboratorio de seguridad TIANMU de Ruijie coopera con una empresa de antivirus líder y ha desarrollado más de 10 millones de firmas de AV para los firewalls de la serie Z. Detección precisa: con una tasa de precisión del 99.97 % y una tasa de cero falsos positivos, esta biblioteca de AV es ampliamente reconocida por su alta precisión.
-
-
-
 7
Filtrado de URL
Filtrado de URL
7 -
Filtrado de URL
Identificación de URL: la biblioteca de firmas de URL del firewall Ruijie puede clasificar el tráfico de la web con exactitud. Acceso seguro a la web: puede configurar políticas de seguridad personalizadas para permitir o negar el acceso a los recursos de la web. Interceptación de amenazas: el firewall CF detecta y bloquea sitios web maliciosos para evitar el phishing y las amenazas de malware.
-
-
-
 8
Control de aplicaciones
Control de aplicaciones
8 -
Control de aplicaciones
Gestión del tráfico avanzada: la biblioteca de firmas de control de aplicaciones de nuestro NGFW puede reconocer más de 8,400 aplicaciones. Gracias a la inspección profunda de paquetes (DPI), el NGFW puede identificar y controlar con precisión el tráfico P2P, además de detectar y bloquear automáticamente las aplicaciones maliciosas y las cargas útiles de ataque para proteger su red contra amenazas a gran escala.
-
La nube facilita su negocio
AnyLink: conéctese en cualquier momento y lugar
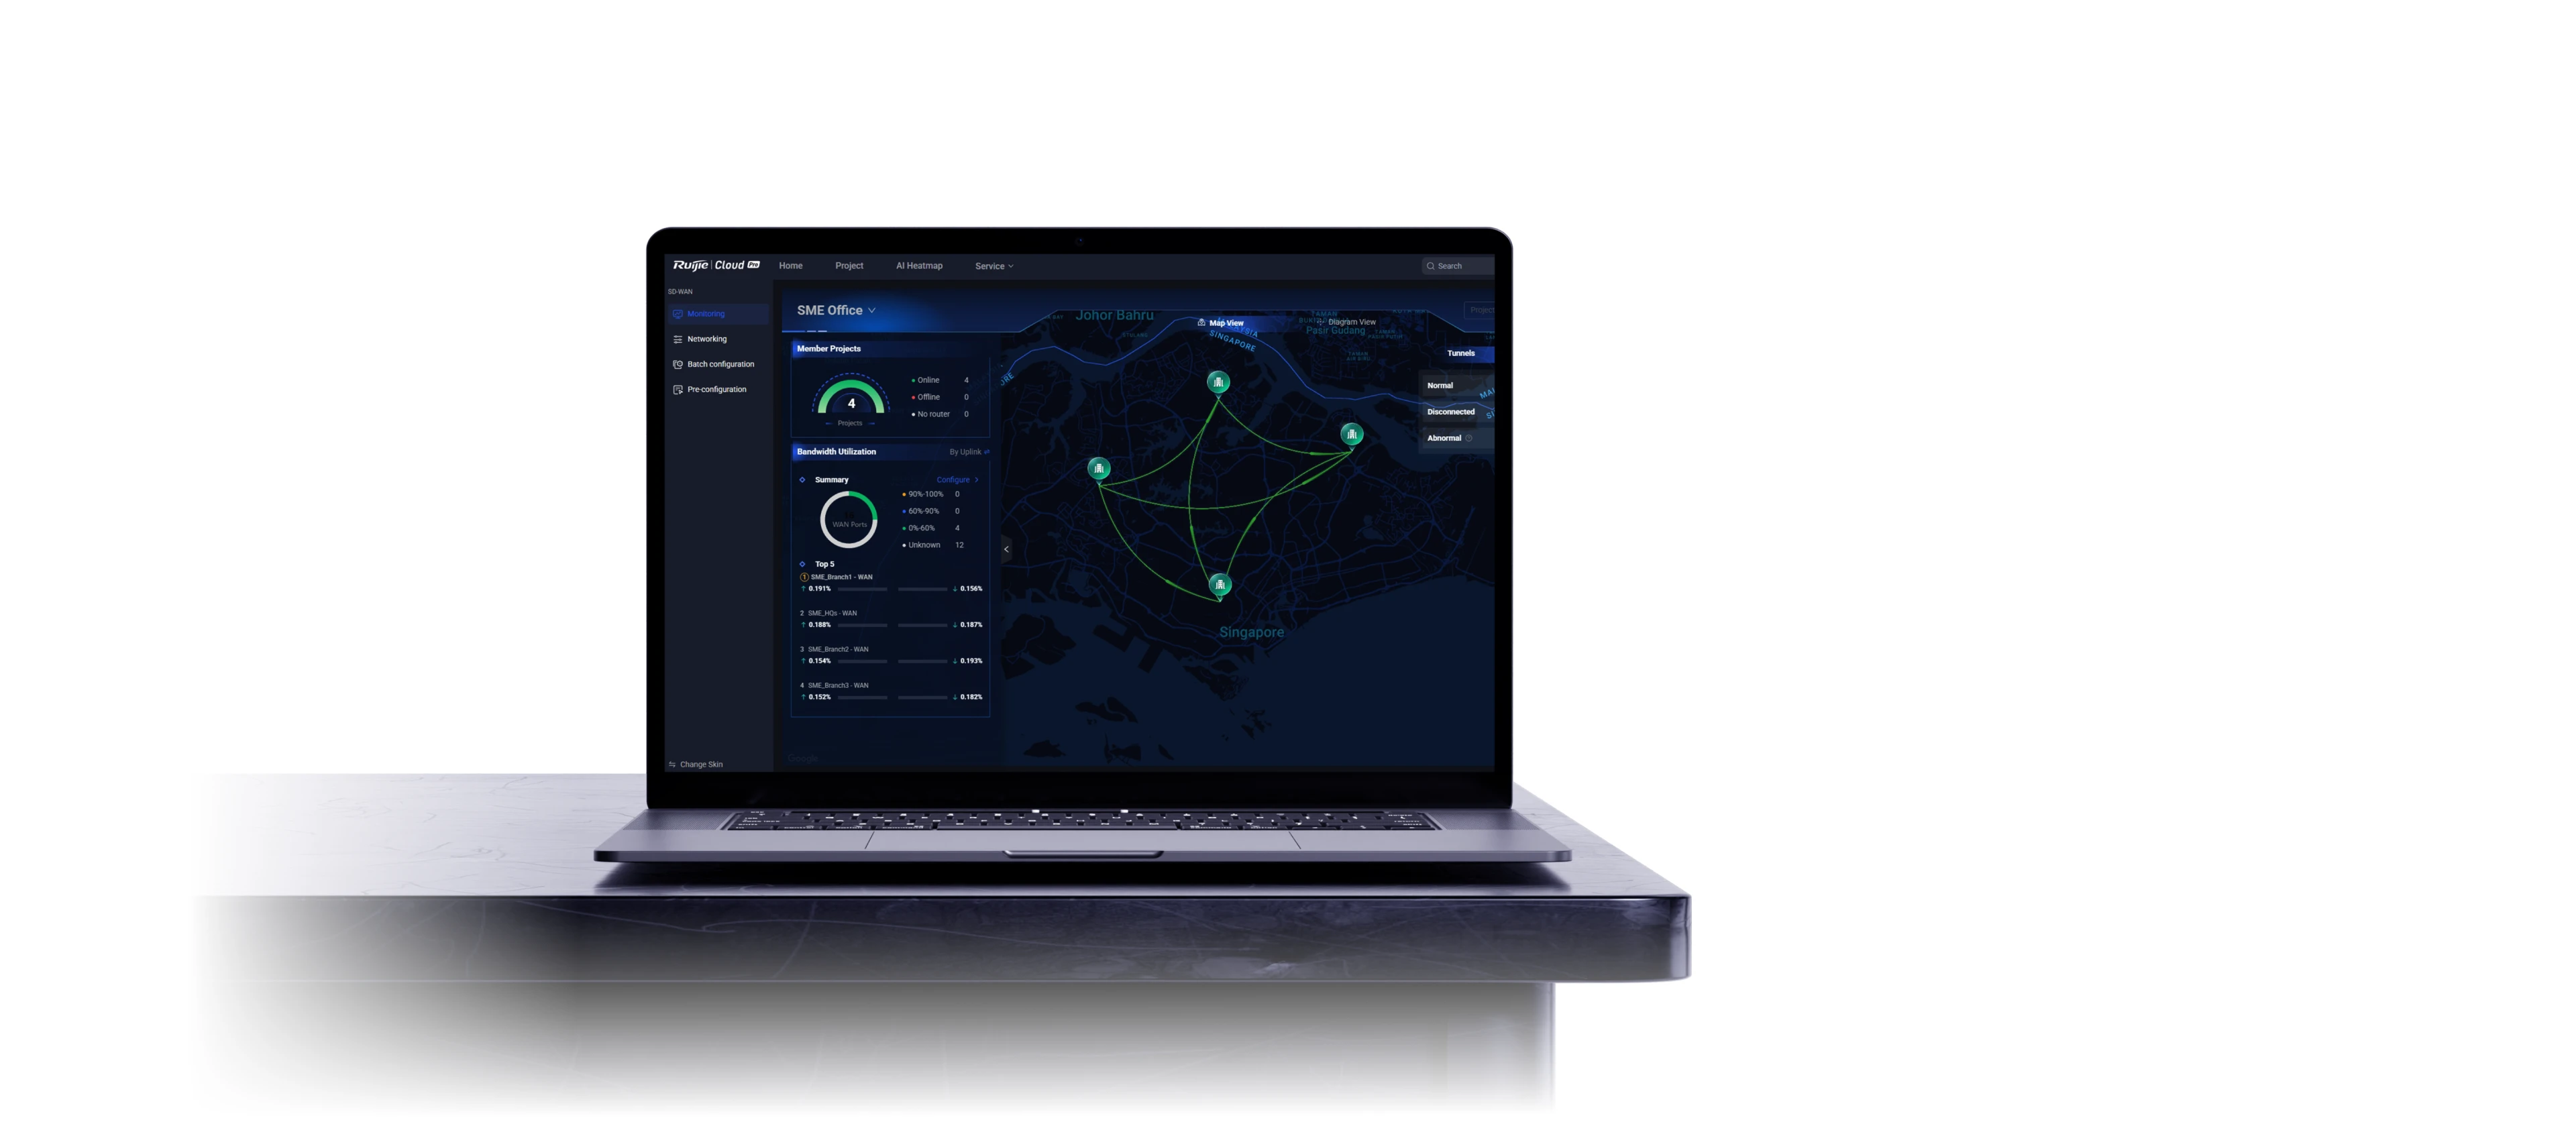
Los firewalls de la serie CF son compatibles con funciones SD-WAN completas y no requieren una licencia adicional. AnyLink es una tecnología en la nube de Reyee que ayuda a las pequeñas y medianas empresas a enrutar el tráfico a través de múltiples enlaces WAN de forma más eficiente, segura y rentable. Utiliza redes definidas por software para automatizar y optimizar el flujo de datos entre múltiples ubicaciones, como los sistemas de videovigilancia (CCTV) de las sucursales y los sistemas de caja de las cadenas minoristas.
Administrador de políticas, incorporación sencilla de los firewalls
-
-
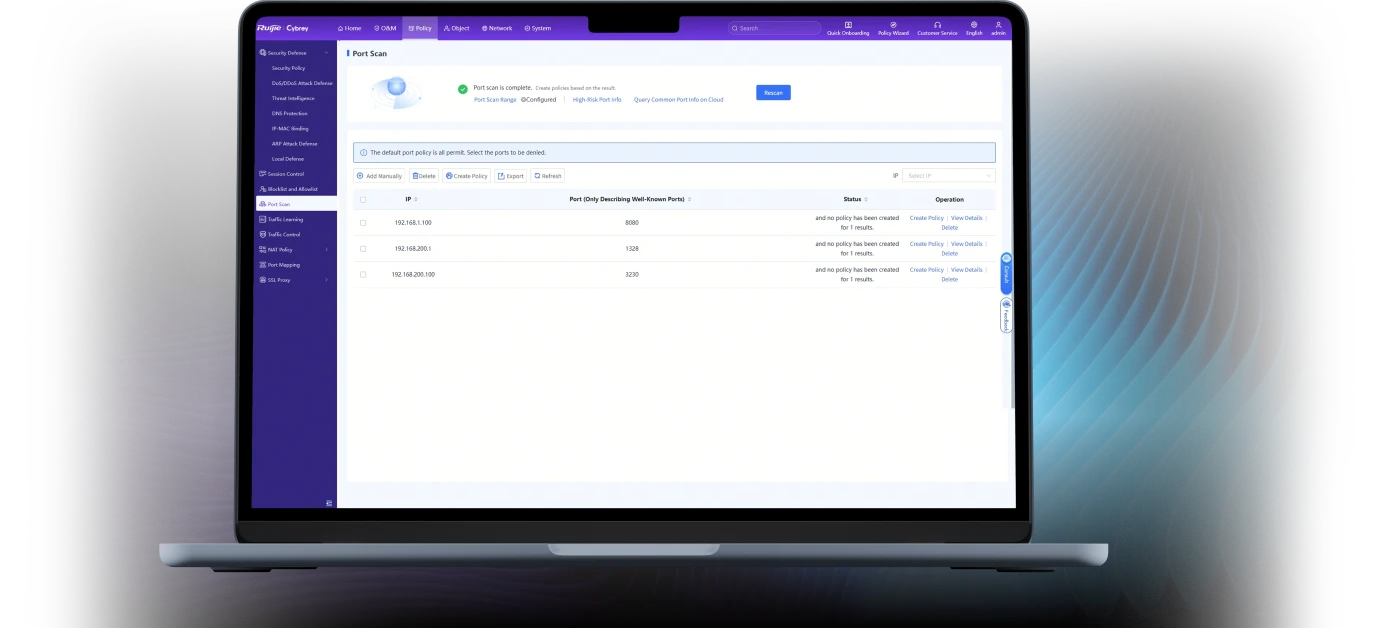
 Escaneo de puertos
-
Durante la implementación, utilice Escaneo de puertos para identificar automáticamente la dirección IP y el número de puerto de un servicio específico.
-
-
-
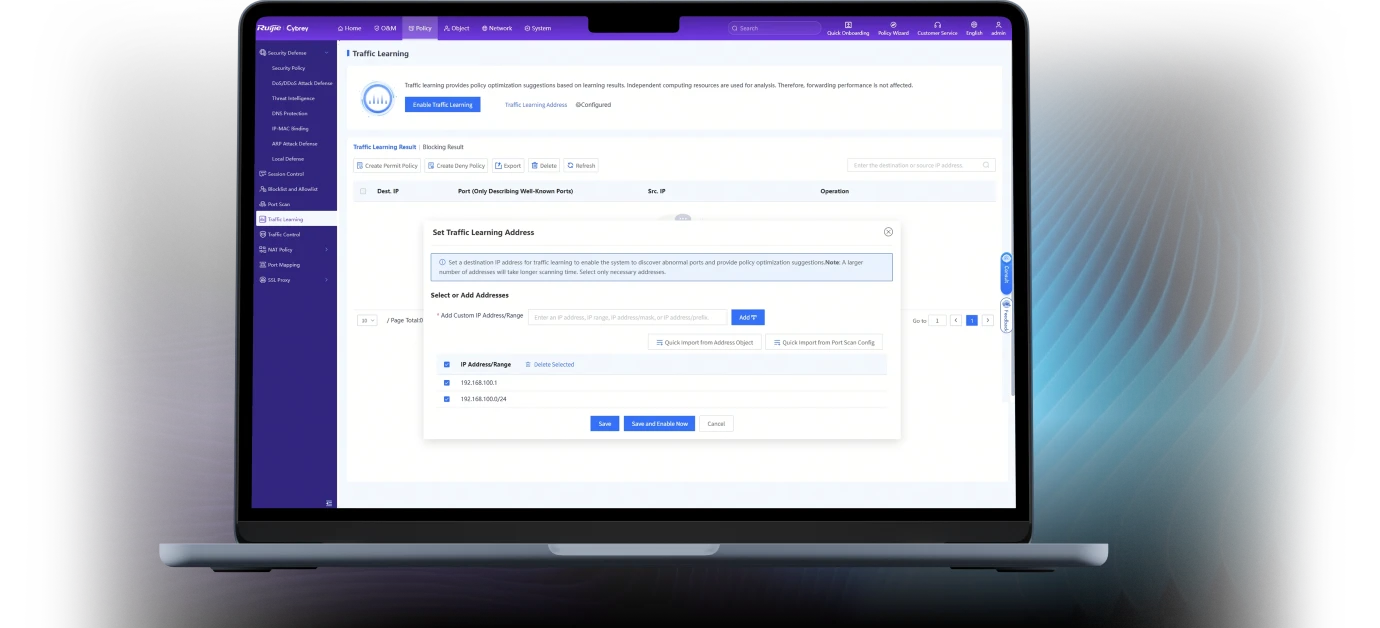
 Aprendizaje de tráfico
-
Habilite Aprendizaje de tráfico para detectar automáticamente la relación de acceso al servicio en la red activa.
-
-
-
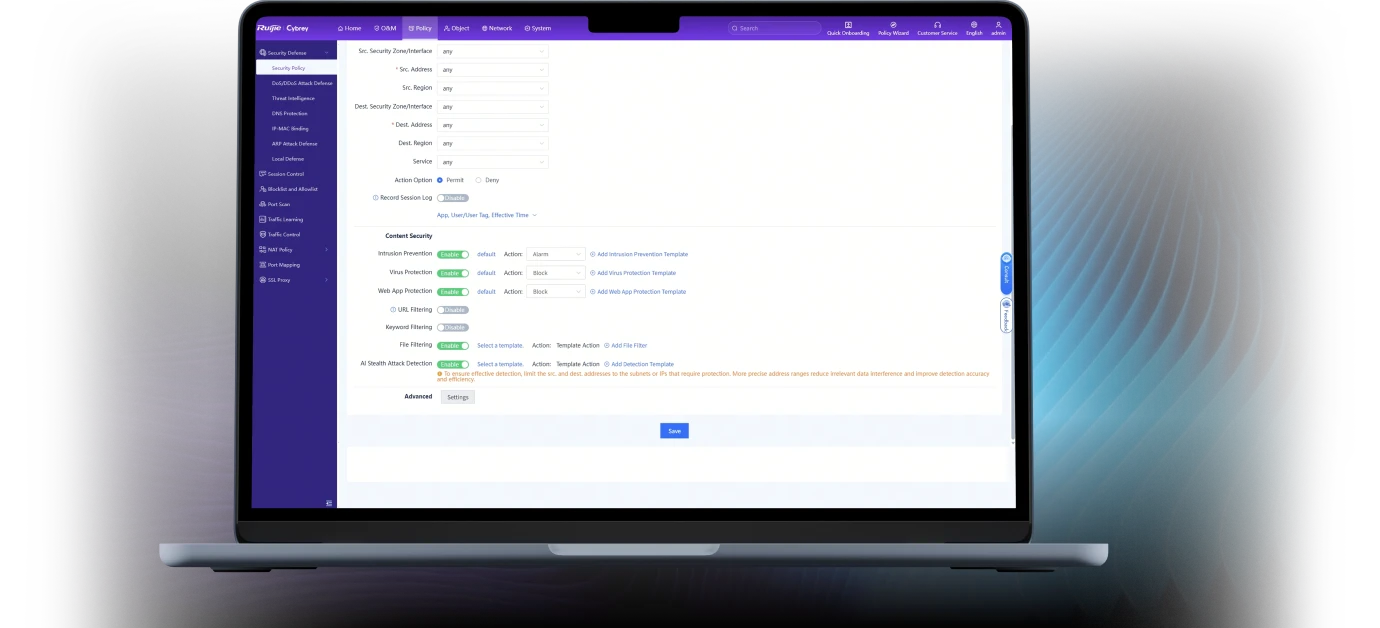
 Generación de políticas
-
Genere políticas de control de acceso basadas en puertos con un solo clic e incorpore firewalls sin necesidad de conocimientos avanzados de seguridad.
-
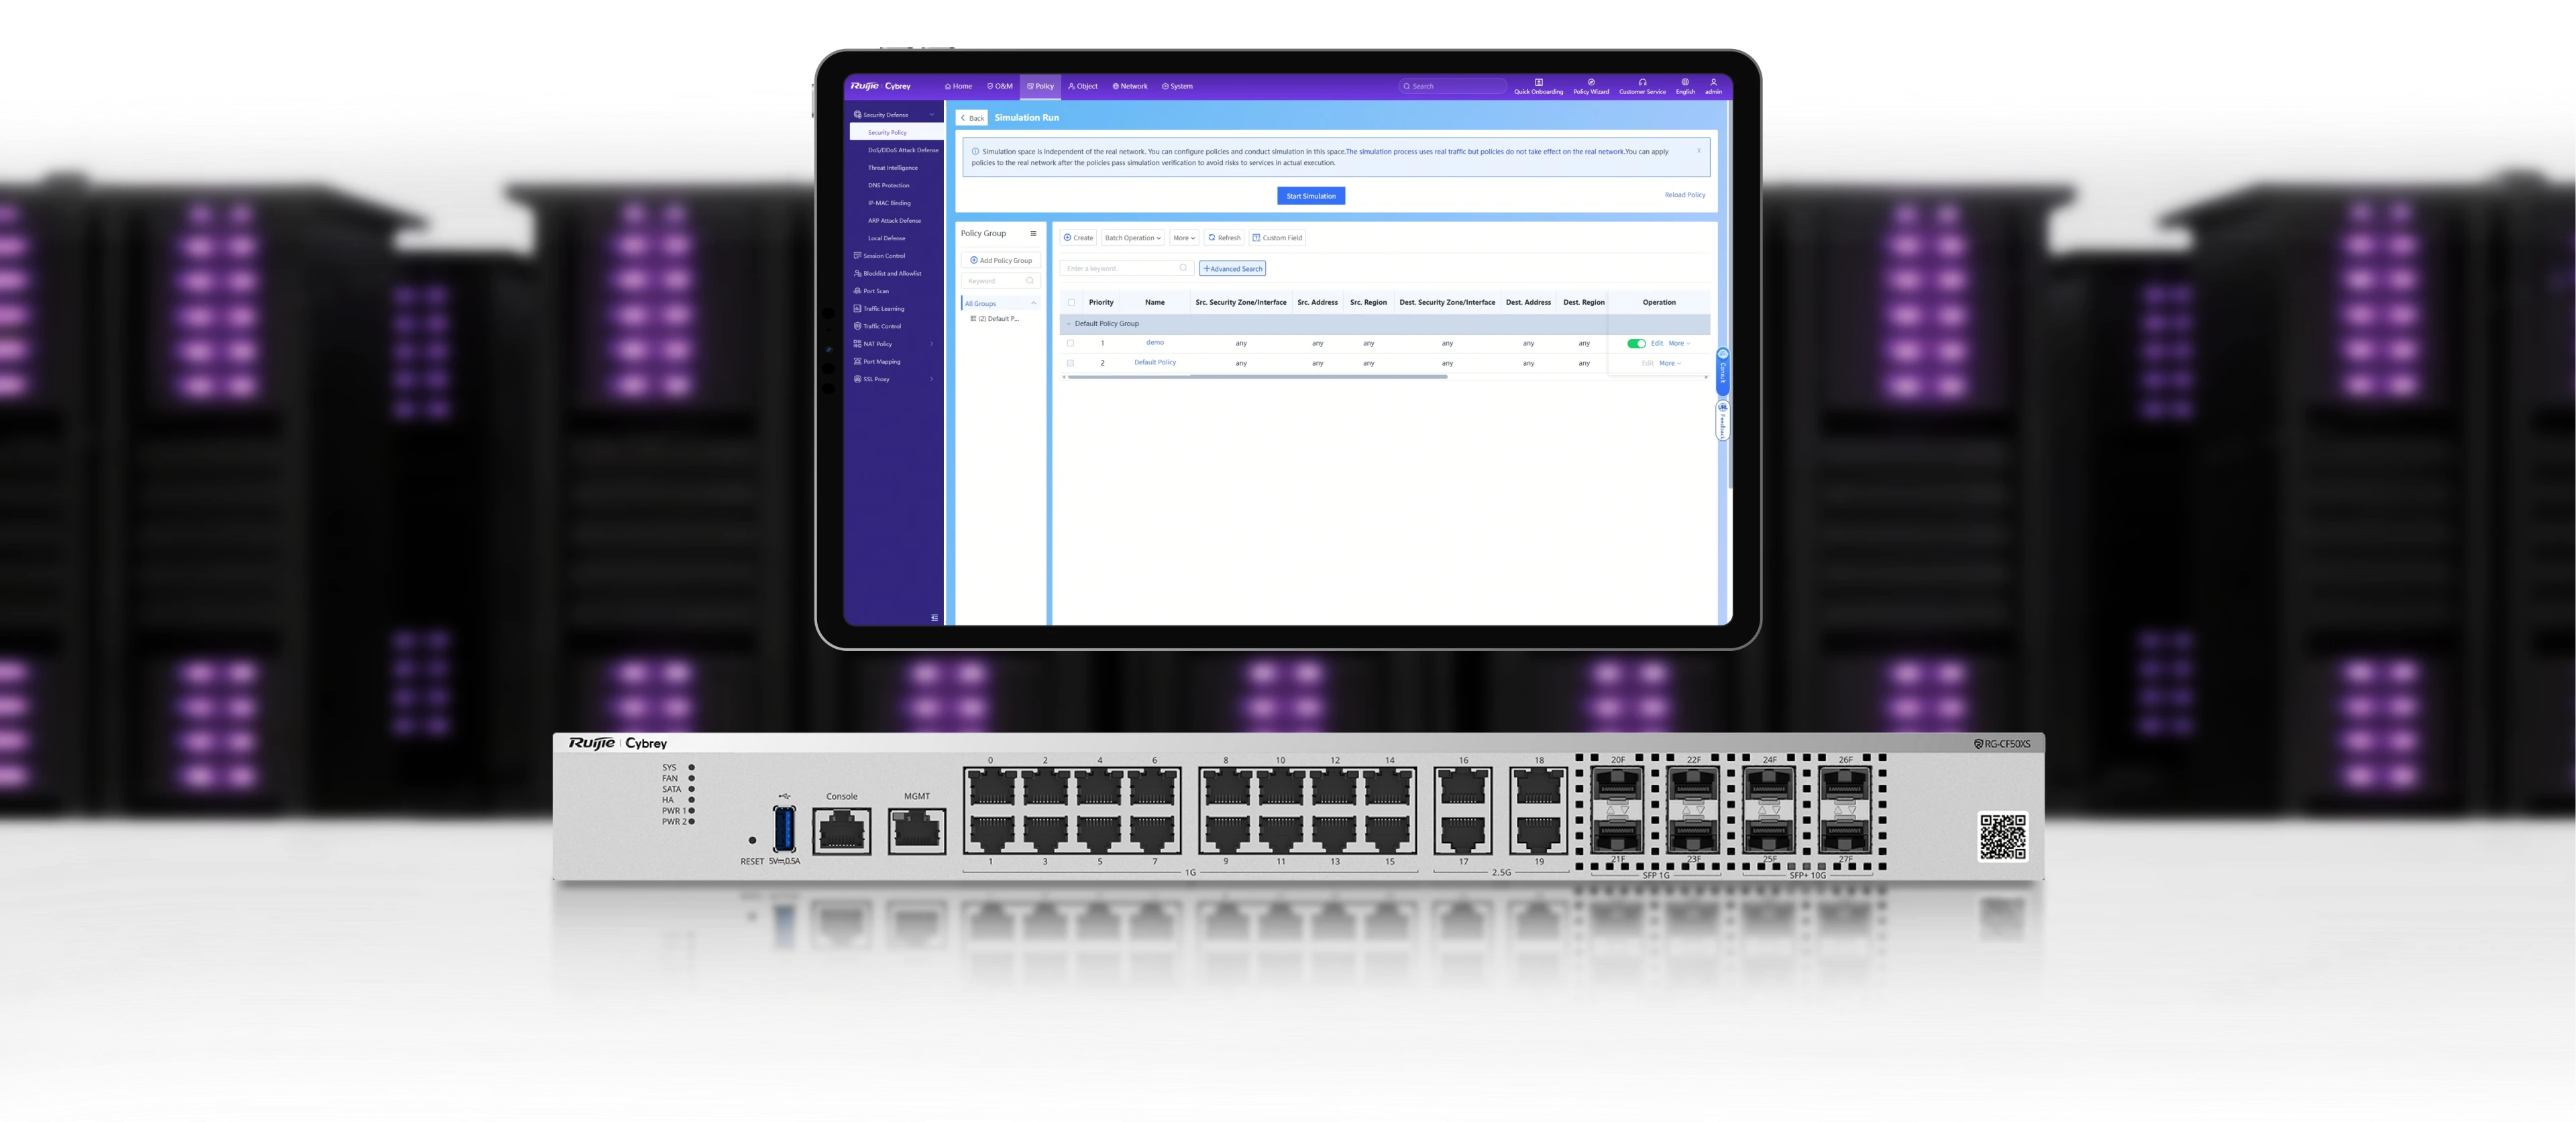
Ejecución de políticas después de una simulación,
optimización de políticas en cualquier momento
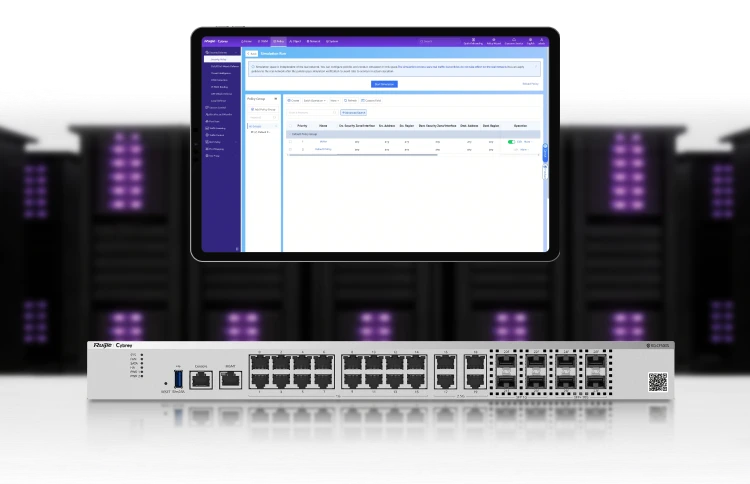
Verifique las políticas utilizando tráfico real en el Espacio de simulación de políticas sin afectar los servicios reales ni comprometer el rendimiento de la red. Aplique políticas a la red activa con un solo clic después de verificarlas.
Centro de diagnóstico inteligente, localización de fallas con un solo clic
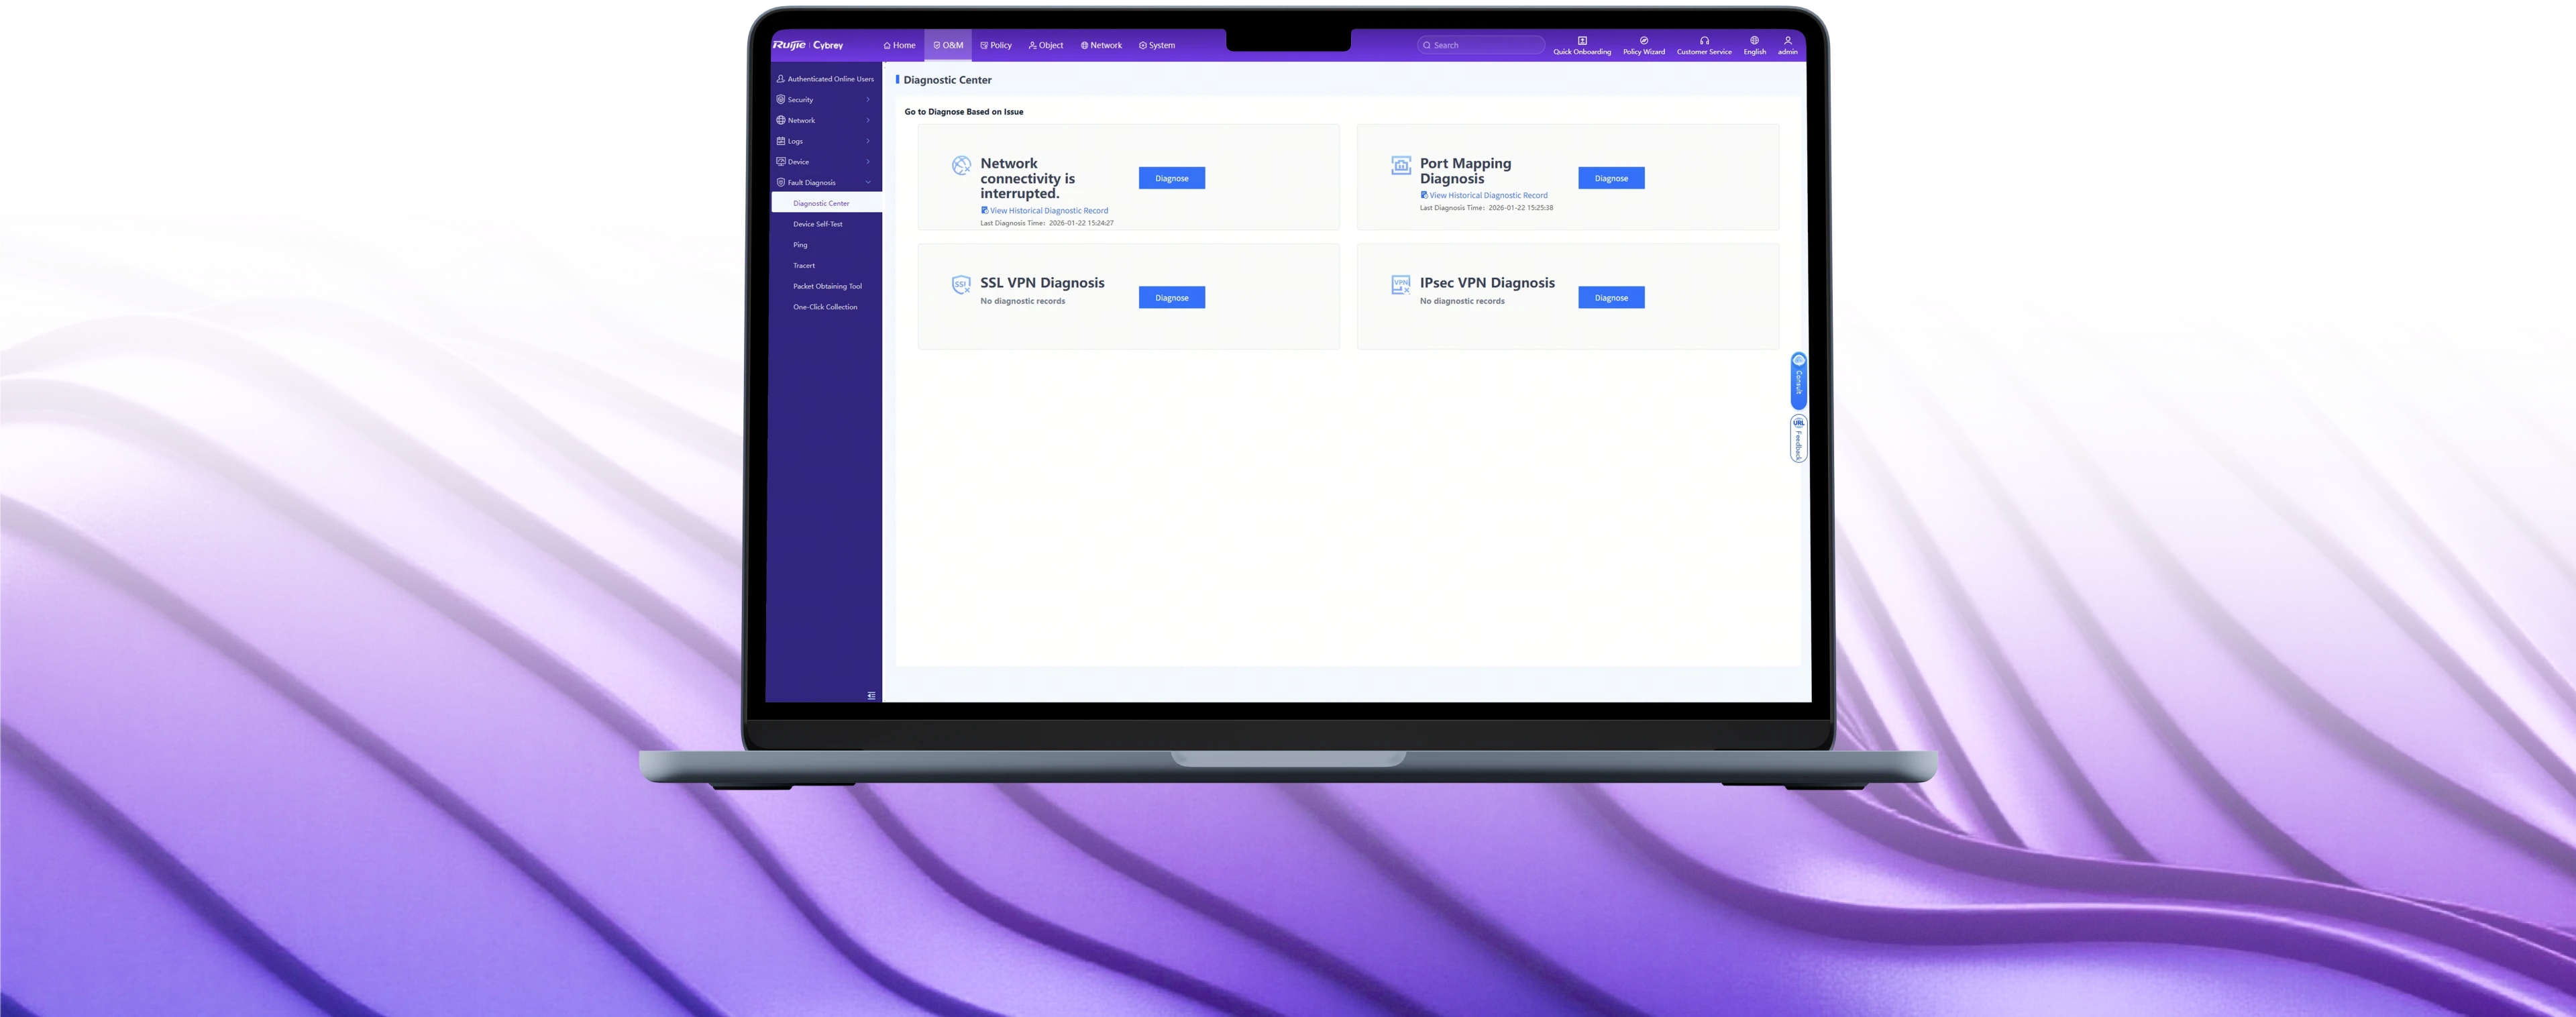
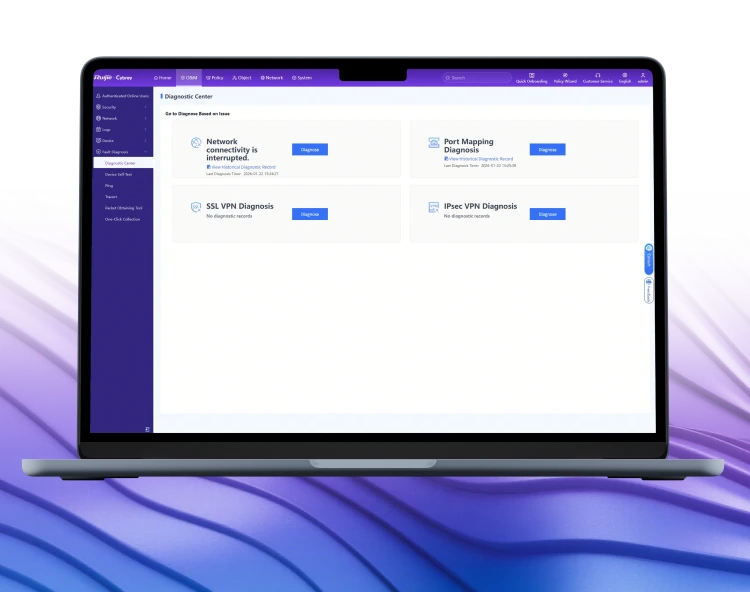
El centro de diagnóstico inteligente admite el análisis automatizado de fallas de la red y proporciona un asistente de solución de problemas con un solo clic para que el personal de O&M pueda localizar y resolver rápidamente las fallas.